Điểm chính
- Ba đội ngũ bảo mật đã bẻ khóa thành công điện thoại Google Pixel 10 tại sự kiện Pwn2Own Ireland 2026.
- Các cuộc tấn công được thực hiện từ xa trên các thiết bị đã được cập nhật bản vá bảo mật mới nhất.
- ZDI sẽ phối hợp với Google để phát hành bản vá trong vòng 90 ngày tới.
- Samsung Galaxy S26 cũng bị khai thác thành công trong tất cả các lượt thử nghiệm tại cuộc thi.
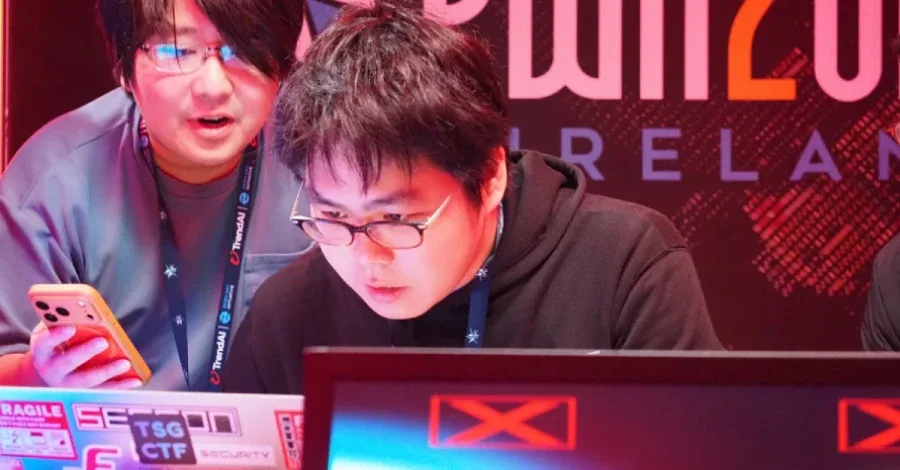
Tại cuộc thi bảo mật Pwn2Own Ireland 2026 diễn ra ở Cork, ba đội nghiên cứu đã gây chú ý khi bẻ khóa thành công dòng điện thoại Google Pixel 10 dù thiết bị đã được cài đặt các bản vá mới nhất.
Kết quả từ cuộc thi Pwn2Own Ireland 2026
Trend Micro's Zero Day Initiative (ZDI), đơn vị tổ chức sự kiện, đã công bố kết quả sau ba ngày tranh tài. Dù chi tiết kỹ thuật chưa được tiết lộ công khai để bảo vệ nhà sản xuất, dữ liệu ban đầu cho thấy các cuộc tấn công là sự kết hợp của nhiều lỗ hổng tinh vi.
Phương thức tấn công từ xa
Các cuộc tấn công được ghi nhận là khai thác từ xa. Theo quy định, kẻ xấu có thể thâm nhập thiết bị thông qua trình duyệt web mặc định hoặc các kết nối không dây như Wi-Fi, Bluetooth, NFC và baseband.
Quy trình xử lý lỗ hổng
Theo tiêu chuẩn của ZDI, các đội chiến thắng phải cung cấp toàn bộ tài liệu và mã khai thác cho ban tổ chức. ZDI sau đó chuyển giao thông tin này cho nhà cung cấp thiết bị. Google sẽ có thời hạn 90 ngày để đưa ra bản vá trước khi các thông tin chi tiết được công bố rộng rãi.
Tình hình bảo mật của Google và các thiết bị khác
Google đã phát hành bản tin bảo mật tháng 10 nhưng chưa đề cập đến các lỗ hổng vừa lộ diện tại cuộc thi. Trước đó vào tháng 9, hãng đã vá một lỗ hổng modem mang mã CVE-2026-58704 từng bị khai thác hạn chế trong thực tế. Bên cạnh Google Pixel 10, Samsung Galaxy S26 cũng bị khai thác thành công trong cả bảy lượt thử nghiệm, trong khi đội Ikotas Labs giành danh hiệu "Master of Pwn" nhờ khai thác thành công nhiều nền tảng khác.