Điểm chính
- Các nhà cung cấp dịch vụ bảo mật quản lý (MSSP) đối mặt với thách thức quá tải cảnh báo và thiếu hụt nhân sự ở giai đoạn phân loại.
- Việc ứng dụng các công cụ như Threat Intelligence Lookup và Interactive Sandbox giúp tự động hóa thu thập ngữ cảnh.
- Tích hợp hệ thống và cung cấp báo cáo có cấu trúc giúp giảm thời gian xử lý sự cố (MTTR) lên đến 21 phút mỗi trường hợp.
Khi các nhà cung cấp dịch vụ bảo mật được quản lý (MSSP) mở rộng quy mô khách hàng, khối lượng cảnh báo tăng trưởng theo cấp số nhân trong khi năng lực của đội ngũ phân tích thường không theo kịp.
Thách thức trong việc mở rộng quy mô SOC
Khoảng cách giữa khối lượng cảnh báo và năng lực đội ngũ xuất hiện rõ rệt nhất ở giai đoạn phân loại (triage) và phản ứng (response). Các chuyên gia thường tiêu tốn quá nhiều thời gian vào việc kiểm tra các chỉ số thỏa hiệp (IOCs), chuyển đổi giữa các công cụ, tái thiết lập ngữ cảnh và leo thang các trường hợp lẽ ra có thể đóng lại từ sớm. Đối với một MSSP, thời gian dành cho mỗi cuộc điều tra ảnh hưởng trực tiếp đến chi phí phục vụ khách hàng. Khi thời gian phân tích trên mỗi trường hợp tăng lên, việc tăng số lượng khách hàng mà không tăng nhân sự hoặc làm suy giảm SLA trở thành bất khả thi.
Tối ưu hóa quy trình với Threat Intelligence Lookup
Trước khi phân tích viên có thể quyết định hành động với một cảnh báo, họ cần đủ ngữ cảnh để hiểu liệu nó có thực sự độc hại hay không. Điều này bao gồm việc kiểm tra các giá trị băm (hashes), địa chỉ IP, tên miền và URL trên nhiều nguồn khác nhau. Với tính năng Threat Intelligence Lookup, các chuyên gia có thể điều tra các chỉ số nghi vấn từ một giao diện duy nhất thay vì phải xây dựng lại ngữ cảnh từ nhiều nguồn, bao gồm cả việc tìm kiếm tiến trình, hoạt động registry và xoay trục vào cơ sở hạ tầng kết nối.
Nâng cao năng lực cho đội ngũ Tier 1
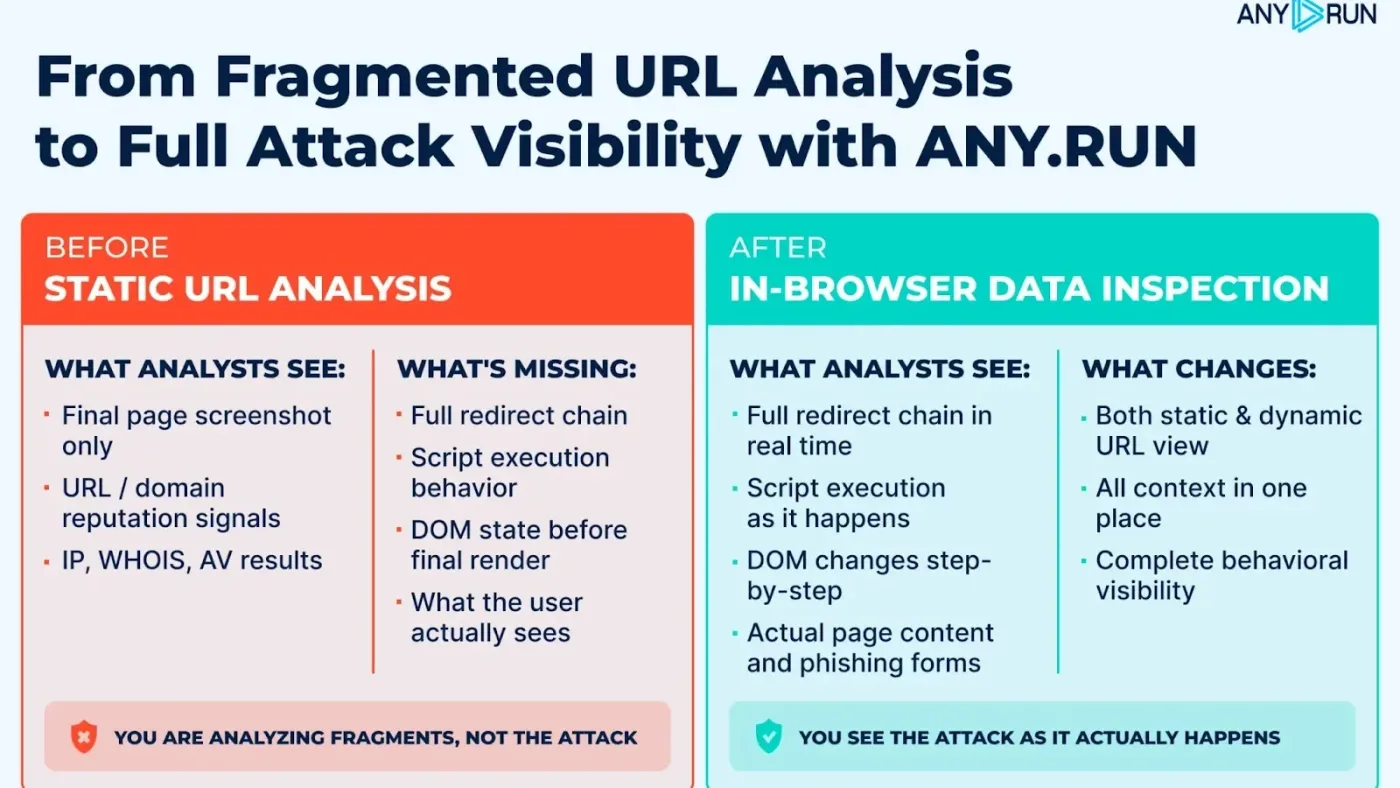
Khi Tier 1 không có đủ ngữ cảnh để đóng case một cách tự tin, việc leo thang trở thành lựa chọn an toàn, kéo một chuyên gia cấp cao vào công việc không đòi hỏi chuyên môn của họ. Interactive Sandbox của ANY.RUN cung cấp bằng chứng hành vi giúp Tier 1 đưa ra quyết định mạnh mẽ hơn ngay từ đầu, tự động hóa các hành động như mở tệp đính kèm, theo liên kết, giải mã QR code và giải CAPTCHA. Đối với các cuộc điều tra lừa đảo, In-Browser Data Inspection cung cấp khả năng hiển thị nội dung trang web, biểu mẫu thu thập thông tin và các thay đổi DOM.
Cải thiện hiệu quả bàn giao và tích hợp hệ thống
Việc thiếu hụt thông tin trong quá trình bàn giao khiến người tiếp nhận phải mở lại cuộc điều tra, gây lãng phí thời gian. Các báo cáo Tier 1 chuyển đổi các cuộc điều tra sandbox thành báo cáo có cấu trúc với kết luận, IOCs chính, phát hiện hành vi, ánh xạ MITRE ATT&CK và khuyến nghị AI tự động, cho phép Tier 2 bắt đầu với hồ sơ hoàn chỉnh. Bên cạnh đó, Threat Intelligence Feeds cung cấp các dữ liệu độc hại mới trích xuất từ thực tế, trong khi việc tích hợp trực tiếp giữa SIEM, TIP, SOAR và các công cụ sandbox giúp giảm thiểu ma sát khi di chuyển dữ liệu.
Kết quả đạt được
Kết quả cuối cùng của việc tối ưu hóa này là khả năng xử lý khối lượng công việc lớn hơn với cùng một đội ngũ, giảm MTTR lên đến 21 phút mỗi case và tăng hiệu quả SOC lên gấp 3 lần, giúp MSSP duy trì biên lợi nhuận trong môi trường cạnh tranh khốc liệt.