Điểm chính
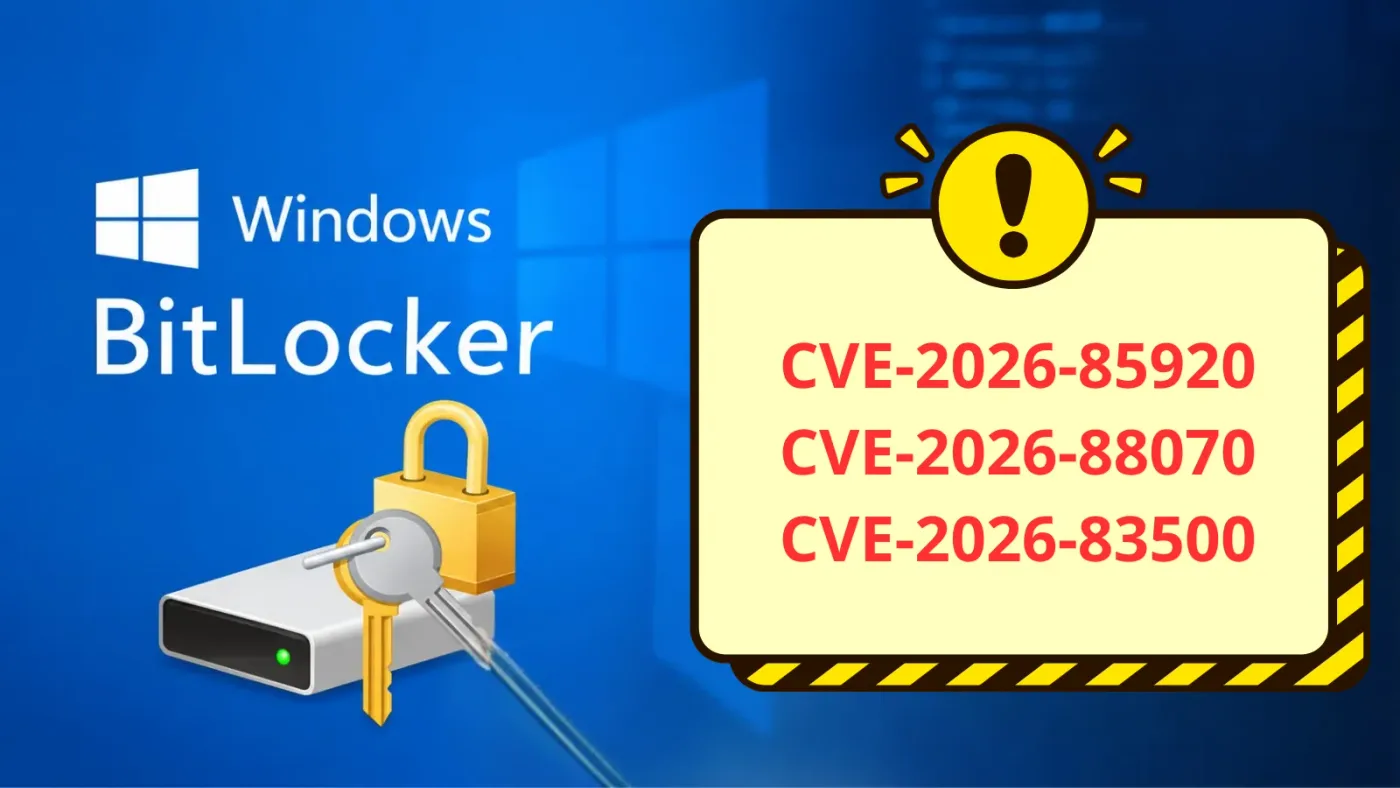
- Microsoft đã phát hành bản vá cho ba lỗ hổng BitLocker gồm CVE-2026-85920, CVE-2026-88070 và CVE-2026-83500 trong đợt cập nhật tháng 10/2026.
- Các lỗ hổng này không phá vỡ mã hóa mà khai thác điểm yếu trong quá trình thực thi để leo thang đặc quyền.
- Đội ngũ vận hành cần áp dụng chiến lược phòng thủ chiều sâu và cập nhật bản vá định kỳ để bảo vệ thiết bị đầu cuối.
Trong bản cập nhật bảo mật tháng 10/2026, Microsoft đã công bố các bản vá nhằm giải quyết ba lỗ hổng quan trọng liên quan đến tính năng mã hóa đĩa BitLocker trên hệ điều hành Windows, mang mã định danh CVE-2026-85920, CVE-2026-88070 và CVE-2026-83500.
Tổng quan về các lỗ hổng BitLocker
Mặc dù thuật toán mã hóa cốt lõi của BitLocker không bị phá vỡ, các lỗ hổng này vẫn tạo cơ hội cho kẻ tấn công lợi dụng các điểm yếu trong quá trình triển khai thực tế. Mục đích là nhằm đạt được quyền truy cập trái phép hoặc thực hiện hành vi leo thang đặc quyền trên các hệ thống Windows bị ảnh hưởng.
BitLocker đóng vai trò là thành phần bảo mật quan trọng nhằm bảo vệ dữ liệu người dùng khi thiết bị gặp sự cố mất mát hoặc đánh cắp. Tuy nhiên, các chuyên gia bảo mật đã phát hiện ra các vector tấn công mới nhắm trực tiếp vào phương thức xử lý dữ liệu và xác thực của tính năng này.
Chi tiết về các lỗ hổng bảo mật
Cụ thể, lỗ hổng CVE-2026-85920 xuất phát từ một lỗi điều kiện đua dạng TOCTOU (Time-of-Check to Time-of-Use). Lỗi này xuất hiện khi hệ thống kiểm tra điều kiện bảo mật nhưng lại áp dụng kết quả vào một thời điểm khác, tạo ra khoảng hở để kẻ xấu can thiệp dữ liệu trung gian. Người dùng cục bộ đã xác thực có thể tận dụng kẽ hở này để nâng cao quyền hạn.
Trong khi đó, CVE-2026-88070 là một lỗ hổng đọc bộ nhớ ngoài giới hạn với điểm số CVSS đạt 7.8. Lỗi này cho phép tác nhân độc hại tiếp cận các vùng bộ nhớ không được phép truy cập, từ đó mở ra khả năng leo thang đặc quyền lên mức hệ thống dưới những điều kiện nhất định.
Đáng chú ý, lỗ hổng CVE-2026-83500 liên quan đến việc vượt qua cơ chế bảo mật thông qua điều kiện chuyển hướng mở. Điểm nguy hiểm của lỗ hổng này là đòi hỏi kẻ tấn công phải có quyền tiếp cận vật lý với thiết bị, biến các máy trạm hoặc máy tính xách tay ở khu vực công cộng thành mục tiêu rủi ro cao.
Giải pháp phòng ngừa cho tổ chức
Các doanh nghiệp và tổ chức cần hiểu rằng mã hóa toàn bộ ổ đĩa chỉ là một lớp trong mô hình phòng thủ chiều sâu. Đa phần các cuộc tấn công khai thác các lỗ hổng nói trên đều đòi hỏi kẻ xấu phải có sẵn quyền truy cập cục bộ từ tài khoản bị chiếm đoạt hoặc qua tiếp cận vật lý.
Để bảo vệ các thiết bị đầu cuối trước những mối đe dọa này, bộ phận quản trị hệ thống cần nhanh chóng triển khai các bản vá chính thức từ nhà sản xuất. Đồng thời, việc duy trì quy trình cập nhật định kỳ kết hợp cùng các chính sách an ninh nghiêm ngặt là yếu tố then chốt để đảm bảo an toàn thông tin cho toàn bộ hạ tầng.