Điểm chính
- TFG London ghi nhận sự cố tấn công mạng làm gián đoạn hệ thống trực tuyến của Phase Eight, Hobbs và Whistles.
- Kiến trúc hệ thống phân tán giúp cô lập hiệu quả, ngăn chặn mã độc lây sang TFG Africa và TFG Australia.
- Khách hàng được khuyến cáo không đặt lại đơn hàng tránh trùng lặp, trong khi dữ liệu tài chính được bảo vệ nhờ bên thứ ba.
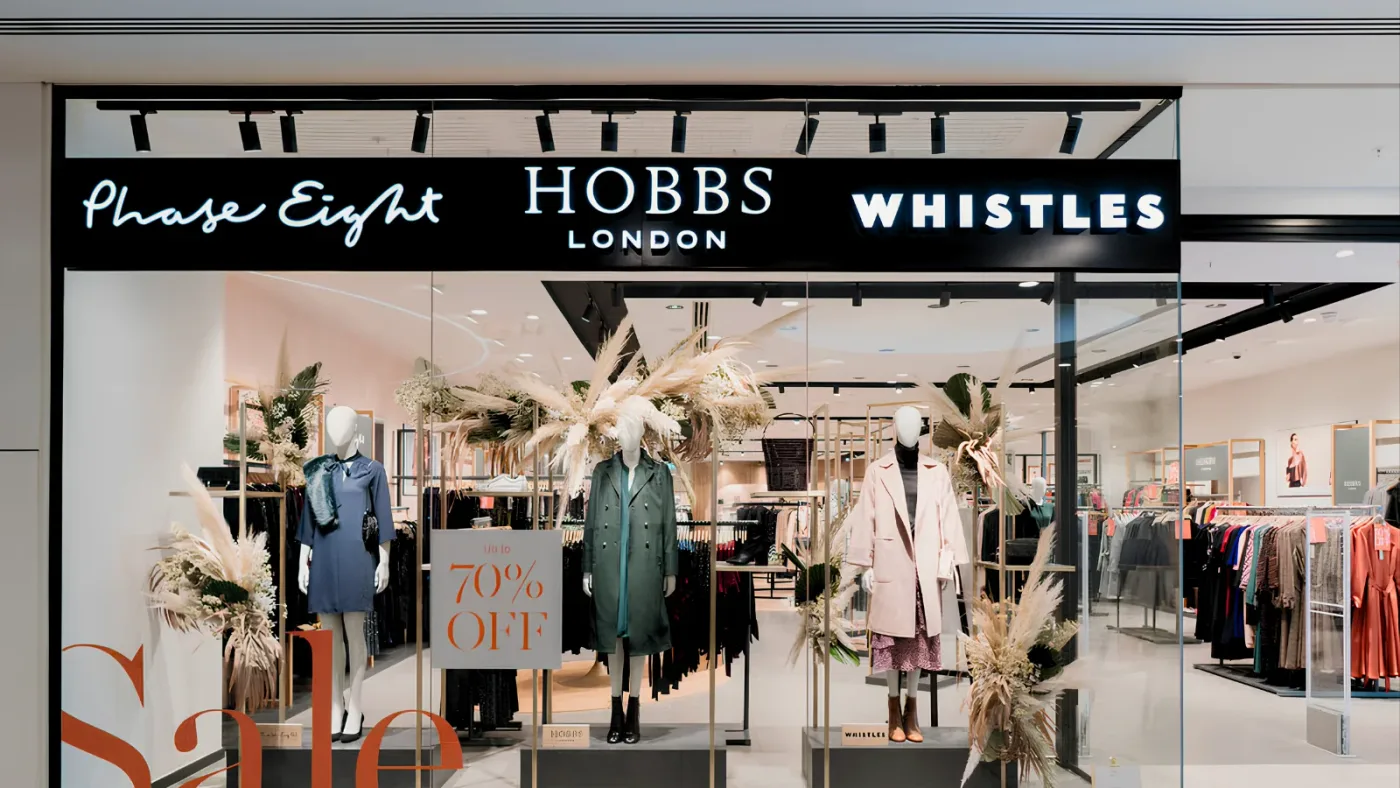
Vào ngày 11 tháng 10 năm 2026, tập đoàn bán lẻ The Foschini Group (TFG) phát hiện một cuộc tấn công mạng nhắm vào hạ tầng công nghệ thông tin của chi nhánh TFG London, gây gián đoạn đáng kể cho các thương hiệu thời trang cao cấp như Phase Eight, Hobbs và Whistles.
Tác động và phạm vi ảnh hưởng của sự cố
Mặc dù các cửa hàng bán lẻ vật lý vẫn duy trì hoạt động giao dịch bình thường, hệ thống quản trị và các dịch vụ trực tuyến của TFG London đã gặp phải những trở ngại kỹ thuật nghiêm trọng. Theo thông báo chính thức, cuộc tấn công không gây ảnh hưởng đến các thương hiệu khác trong tập đoàn như Inside Story và White Stuff.
Yếu tố quan trọng giúp hạn chế phạm vi thiệt hại là nhờ kiến trúc hệ thống phân tán. Các đơn vị thuộc TFG Africa và TFG Australia vận hành trên các nền tảng hạ tầng độc lập, qua đó cô lập thành công rủi ro và ngăn chặn sự lây lan của mã độc hay các hành vi truy cập trái phép trên quy mô toàn cầu.
Đánh giá từ chuyên gia và biện pháp phòng vệ
Các nhà nghiên cứu bảo mật nhấn mạnh rằng việc phân tách hệ thống (Network Segmentation) đóng vai trò là chiến lược phòng thủ then chốt, giúp doanh nghiệp tránh được một thảm họa an ninh mạng toàn diện. Mặc dù vậy, các chi tiết kỹ thuật cụ thể về vector tấn công, phương thức xâm nhập ban đầu hay việc có hay không sự tham gia của mã độc tống tiền (Ransomware) vẫn chưa được công bố chi tiết.
Đối với người tiêu dùng, các đơn hàng được đặt vào hoặc sau ngày 11 tháng 10 có nguy cơ bị trì hoãn xử lý. TFG London đã khuyến cáo khách hàng tránh thực hiện đặt lại đơn hàng nhằm phòng ngừa tình trạng trùng lặp giao dịch. Đáng chú ý, hệ thống xử lý thanh toán của doanh nghiệp được vận hành bởi một bên thứ ba độc lập, giúp giảm thiểu tối đa rủi ro lộ lọt trực tiếp đối với dữ liệu tài chính của người dùng.
Bài học kinh nghiệm cho các tổ chức
Từ sự cố này, giới chuyên gia an ninh mạng khuyến nghị các tổ chức cần chủ động rà soát lại quy trình ứng cứu sự cố cũng như nâng cao khả năng hiển thị trên toàn bộ hạ tầng công nghệ. Việc triển khai các giải pháp phát hiện và phản hồi điểm cuối (EDR) là yêu cầu bắt buộc nhằm sớm phát hiện các dấu hiệu bất thường bên trong mạng nội bộ.
Bên cạnh đó, các doanh nghiệp nên áp dụng linh hoạt các quy tắc phát hiện dựa trên hành vi để nhận diện kịp thời các thủ đoạn xâm nhập phổ biến. Cuối cùng, việc duy trì các bản sao lưu ngoại tuyến, thường xuyên kiểm tra tính toàn vẹn của dữ liệu cùng với việc minh bạch hóa thông tin, thông báo kịp thời cho cơ quan chức năng là những bước đi sống còn giúp giảm thiểu thiệt hại về mặt uy tín cũng như pháp lý.