Điểm chính
- VirusTotal tích hợp dữ liệu tình báo mối đe dọa vào ChatGPT thông qua công cụ VirusTotal AI.
- Việc kết nối sử dụng Model Context Protocol giúp tra cứu tệp, URL và IP trực tiếp trong giao diện chat.
- Hệ thống kiểm tra mã băm trước khi tải tệp lên để tiết kiệm hạn ngạch truy vấn.
- Chuyên gia cần lưu ý rủi ro quyền riêng tư khi tải tệp nhạy cảm lên hệ thống cộng đồng.
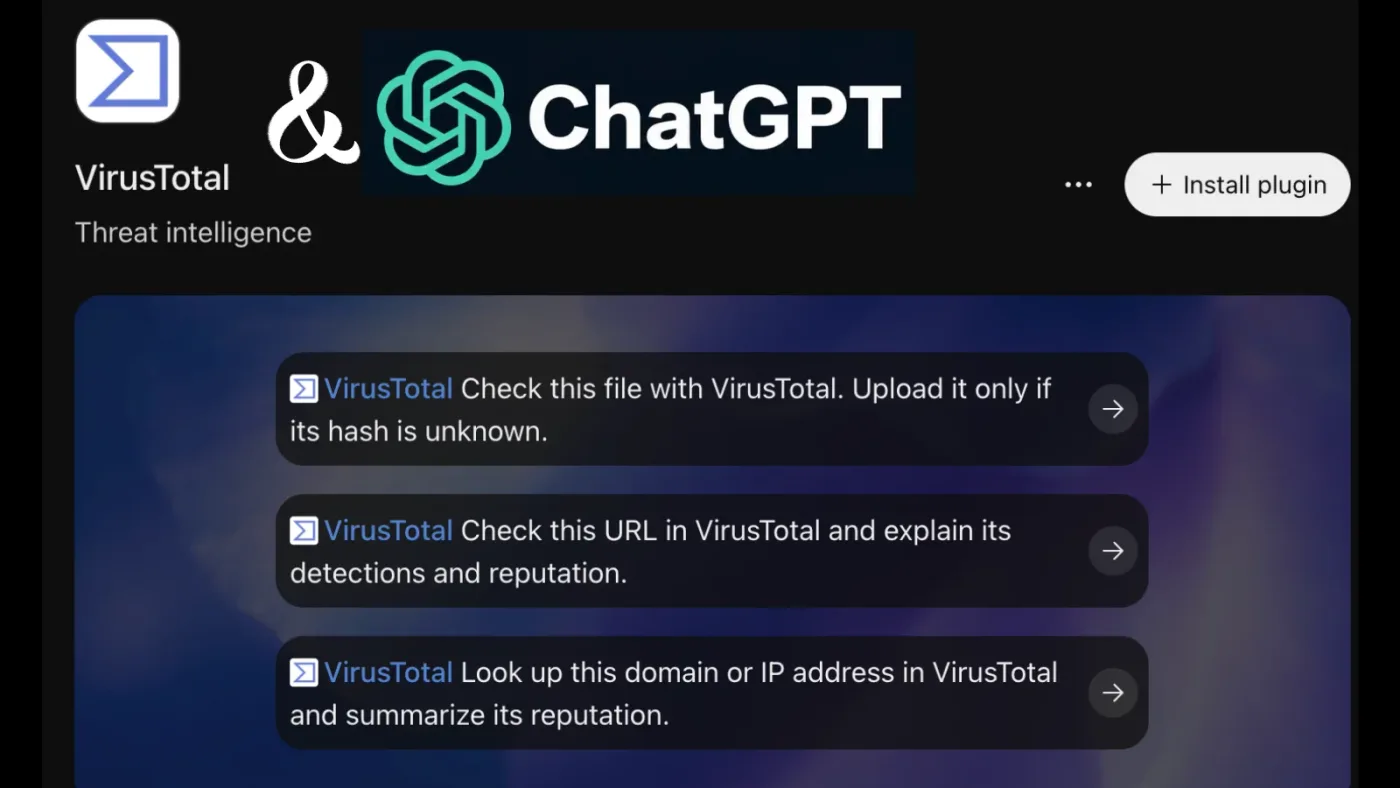
VirusTotal đã chính thức công bố tính năng tích hợp dữ liệu tình báo mối đe dọa (Threat Intelligence) vào nền tảng ChatGPT bằng công cụ VirusTotal AI (VTAI), hỗ trợ chuyên gia an ninh mạng điều tra tệp tin, URL, tên miền và địa chỉ IP trực tiếp trong giao diện hội thoại.
Phương thức kết nối và xác thực
Quá trình liên kết được vận hành thông qua Model Context Protocol (MCP), một chuẩn mở dùng để nối các công cụ trí tuệ nhân tạo với dịch vụ ngoài. Người dùng thiết lập qua chế độ Developer và xác thực bằng OAuth với tài khoản Google, không cần cung cấp trực tiếp khóa API của VirusTotal nhằm bảo mật thông tin.
Cơ chế xử lý và quản lý hạn ngạch
Khi người dùng đính kèm tệp tin vào ChatGPT, hệ thống sẽ tính mã băm (hash) của tệp gốc trước khi tải lên. Nếu mã băm đã có trong cơ sở dữ liệu, báo cáo cũ sẽ được trả về nhằm tiết kiệm hạn ngạch truy vấn. Với các tệp mới, hệ thống sẽ tiến hành tải lên để phân tích. Việc truy xuất báo cáo cũ sẽ tốn hạn ngạch truy vấn, trong khi việc tải lên tệp mới không tốn loại hạn ngạch này nhưng vẫn tuân theo giới hạn đóng góp dữ liệu riêng.
Lưu ý về bảo mật và quy trình điều tra
Chuyên gia an ninh mạng cần cân nhắc rủi ro quyền riêng tư vì các tệp gửi lên có thể được chia sẻ với cộng đồng bảo mật và đối tác. Do đó, việc gửi tài liệu nội bộ hay dữ liệu nhạy cảm đòi hỏi phải được cấp phép. Công cụ này chỉ đóng vai trò hỗ trợ điều tra mạng, người dùng vẫn cần đánh giá kỹ lưỡng ngữ cảnh trước khi đưa ra quyết định xử lý sự cố.