Điểm chính
- Microsoft phát cảnh báo về ba lỗ hổng vượt qua tính năng bảo mật mới trong dịch vụ Active Directory.
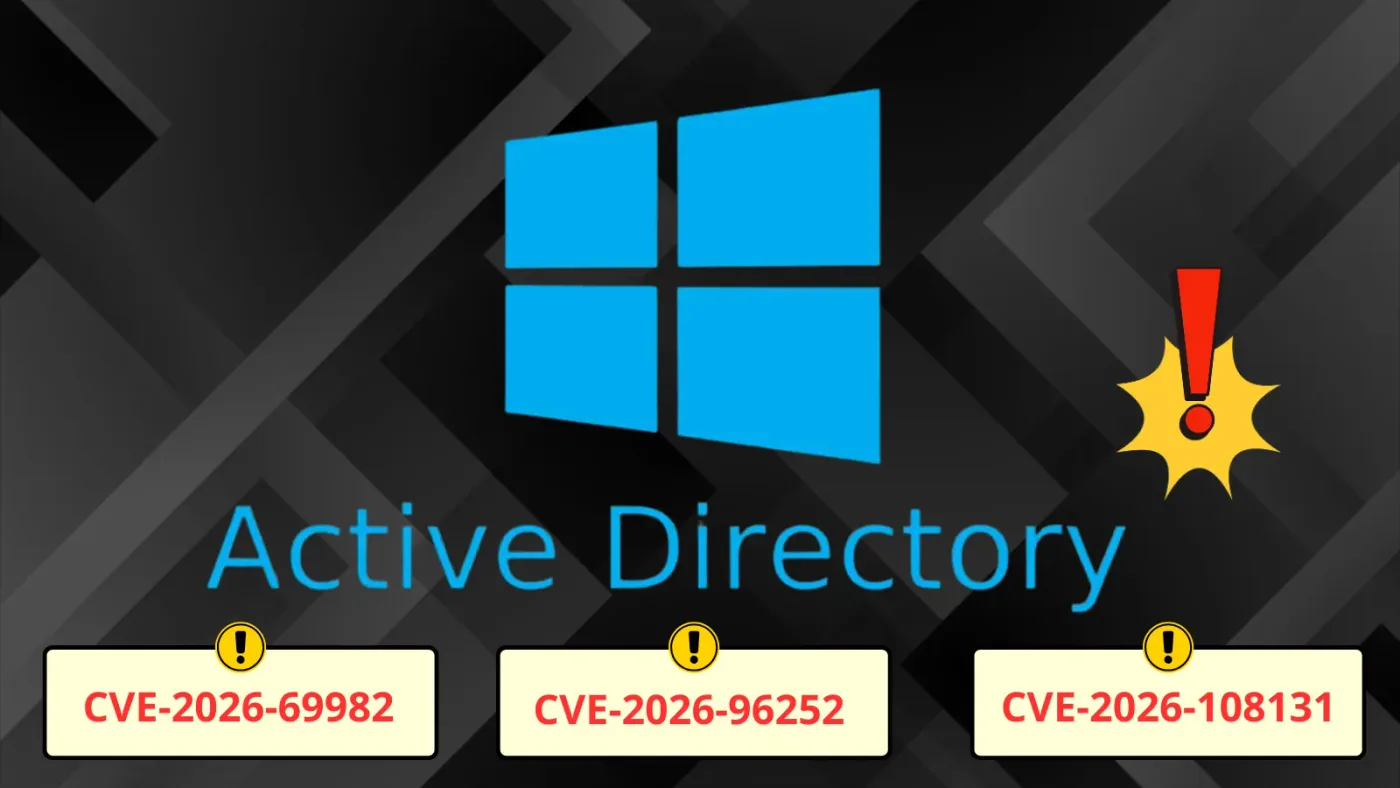
- Các lỗ hổng mang mã CVE-2026-69982, CVE-2026-96252 và CVE-2026-108131 tạo điều kiện cho kẻ tấn công thực hiện di chuyển ngang trong mạng doanh nghiệp.
- Quản trị viên hệ thống được khuyến cáo nhanh chóng rà soát, áp dụng bản vá và siết chặt các biện pháp kiểm soát mạng.
Microsoft vừa phát đi cảnh báo khẩn cấp về ba lỗ hổng bảo mật ảnh hưởng trực tiếp đến Active Directory, giải pháp định danh trung tâm đóng vai trò cốt lõi trong việc quản lý tài khoản người dùng, máy tính và quyền truy cập của các tổ chức.
Chi tiết về các lỗ hổng bảo mật mới
Ba lỗ hổng này được định danh lần lượt là CVE-2026-69982, CVE-2026-96252 và CVE-2026-108131, đều được xếp loại là lỗ hổng vượt qua tính năng bảo mật (security feature bypass). Thay vì trao quyền kiểm soát trực tiếp máy chủ, chúng cho phép kẻ xấu vô hiệu hóa các cơ chế bảo vệ vốn có nhiệm vụ giới hạn quyền truy cập, xác thực yêu cầu hoặc ngăn chặn các thao tác không an toàn.
Trong mô hình mạng doanh nghiệp, một khi đã xâm nhập được vào bên trong (foothold), tin tặc thường tìm cách di chuyển ngang để tiếp cận các máy chủ miền (domain controller). Các lỗ hổng vượt qua tính năng bảo mật này là công cụ đắc lực giúp kẻ tấn công qua mặt các lớp kiểm soát nhằm phát hiện hoặc chặn đứng hành vi bất thường.
Khuyến cáo xử lý và vá lỗi cho quản trị viên
Các bộ phận an ninh mạng cần đưa các bản vá này vào danh sách ưu tiên hàng đầu. Bước đầu tiên là lập danh sách toàn bộ các domain controller, bao gồm cả hệ thống dự phòng, máy chủ cũ và các điểm tại chi nhánh xa. Quản trị viên nên thử nghiệm bản vá trên một nhóm máy chủ độc lập trước khi triển khai rộng rãi.
Bên cạnh việc cập nhật phần mềm, các biện pháp bảo vệ mạng vẫn giữ vai trò quyết định. Tuyệt đối không kết nối trực tiếp dịch vụ domain controller với internet công cộng. Doanh nghiệp cần giới hạn các máy chủ được phép giao tiếp với dịch vụ thư mục, tách biệt hoàn toàn mạng quản trị với mạng người dùng thông thường và bắt buộc sử dụng xác thực mạnh đối với tài khoản có quyền hạn cao.
Tăng cường giám sát và phòng thủ chiều sâu
Trong thời gian chờ áp dụng bản vá hoàn tất, các tổ chức phải tăng cường theo dõi sát sao các công cụ quản trị nhằm phát hiện sớm dấu hiệu bất thường. Dù Microsoft chưa ghi nhận trường hợp khai thác thực tế nào, các chuyên gia bảo mật nhấn mạnh rằng không nên chần chừ chờ đến khi xảy ra sự cố mới hành động.
Những lỗ hổng dạng này thường trở nên cực kỳ nguy hiểm khi đi kèm với các kỹ thuật đánh cắp thông tin xác thực, tấn công giả mạo hoặc di chuyển ngang hệ thống. Việc duy trì một hạ tầng định danh vững chắc đóng vai trò nền tảng trong chiến lược phòng thủ chiều sâu của mọi cơ quan, doanh nghiệp.