Điểm chính
- Ứng dụng giả mạo Google Chrome trên Google Play đạt hơn 100.000 lượt tải xuống trước khi bị gỡ bỏ.
- Kẻ tấn công sử dụng chiêu trò đổi tên từ một game cũ sang trình duyệt để qua mặt hệ thống kiểm duyệt.
- Các chuyên gia an ninh mạng khuyến nghị kiểm tra kỹ định danh gói và nhà phát triển để phòng tránh rủi ro.
Một ứng dụng mạo danh trình duyệt Google Chrome vừa bị phát hiện trên kho ứng dụng Google Play, thu hút hơn 100.000 lượt tải xuống và làm dấy lên nhiều lo ngại về quy trình kiểm duyệt bảo mật.
Phương thức ngụy trang và né tránh kiểm duyệt
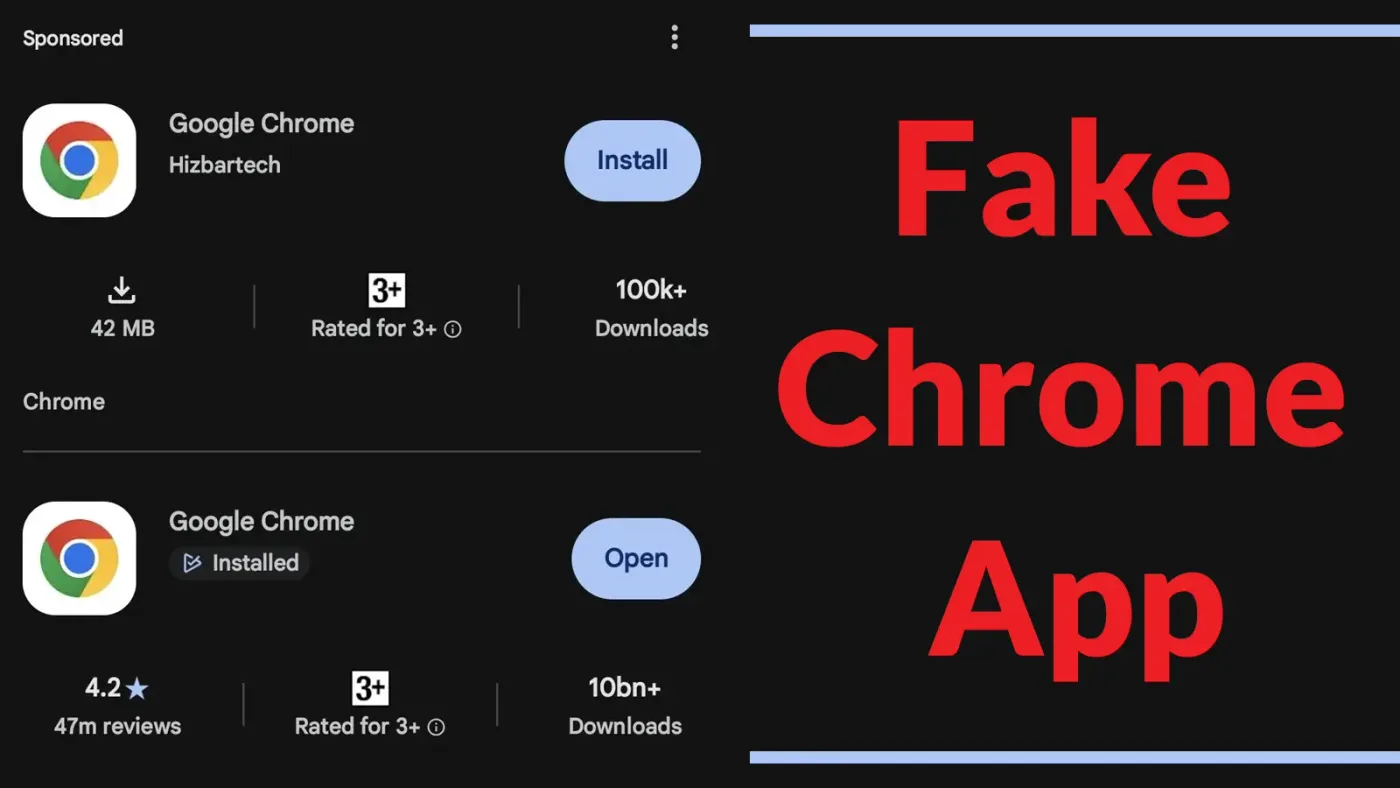
Theo ghi nhận từ các nhà nghiên cứu bảo mật, ứng dụng độc hại này sao chép hoàn toàn tên gọi, biểu tượng cũng như phần mô tả của Google Chrome chính thống. Điểm khác biệt duy nhất nằm ở thông tin nhà phát triển khi đứng tên 'Hizbartech' thay vì 'Google LLC'. Đáng chú ý, phần mềm này còn tận dụng hình thức quảng cáo trả phí để leo lên vị trí cao nhất trong kết quả tìm kiếm, khiến người dùng dễ dàng lầm tưởng đây là sản phẩm chính thức.
Quá trình điều tra từ PiunikaWeb cho thấy ứng dụng này thực chất có liên quan đến một tựa game mang tên 'Ball Bounce'. Kẻ xấu đã thực hiện đổi mới toàn bộ nhận diện thương hiệu từ trò chơi sang trình duyệt web vào giai đoạn cuối tháng 9. Đây là thủ thuật tinh vi nhằm qua mắt hệ thống kiểm duyệt ban đầu của nền tảng.
Dấu hiệu nhận biết và bản chất thực sự của ứng dụng
Manh mối quan trọng giúp các chuyên gia vạch trần vụ việc chính là định danh gói (package identifier). Thông qua mã định danh com.ballbounce.Hizbartech, bản chất ngụy trang của ứng dụng đã bị lộ diện bất chấp việc giao diện hiển thị bên ngoài đã được thay đổi hoàn toàn.
Khi người dùng tiến hành cài đặt gói dung lượng 42 MB này, thay vì nhận được một trình duyệt web như cam kết, ứng dụng lại hiển thị một giao diện trò chuyện tích hợp các avatar AI cùng các câu trả lời soạn sẵn. Trên thực tế, phần mềm này chỉ đóng vai trò là một lớp vỏ bọc nhằm đánh lừa người dùng thay vì cung cấp tính năng duyệt web.
Khuyến nghị từ chuyên gia an ninh mạng
Đối với lực lượng vận hành an ninh mạng (SOC), việc nhận diện các ứng dụng giả mạo không chỉ dựa vào tên hiển thị hay biểu tượng mà cần kiểm tra kỹ tên gói cài đặt. Đối với sản phẩm gốc, định danh luôn là com.android.chrome cùng nhà phát triển Google LLC. Mọi thông tin sai lệch khác đều là dấu hiệu cảnh báo nguy hiểm.
Mặc dù Google đã tiến hành gỡ bỏ ứng dụng nói trên, các chiến dịch tương tự vẫn có nguy cơ quay trở lại với thủ đoạn tinh vi hơn. Việc áp dụng dữ liệu Tình báo Mối đe dọa (Threat Intelligence) kết hợp cùng hệ thống giám sát được xem là giải pháp cốt lõi để kịp thời ngăn chặn các sự cố tương tự.