Điểm chính
- Kỹ thuật tấn công AgentCorruption do Zenity Labs công bố nhắm vào các AI Agent trên nền tảng đám mây AWS.
- Kẻ tấn công lợi dụng lỗ hổng Server-Side Request Forgery kết hợp Prompt Injection để đánh cắp thông tin xác thực.
- AWS đã triển khai các biện pháp khắc phục nhưng doanh nghiệp vẫn cần chủ động kiểm soát chặt chẽ quyền hạn của AI Agent.
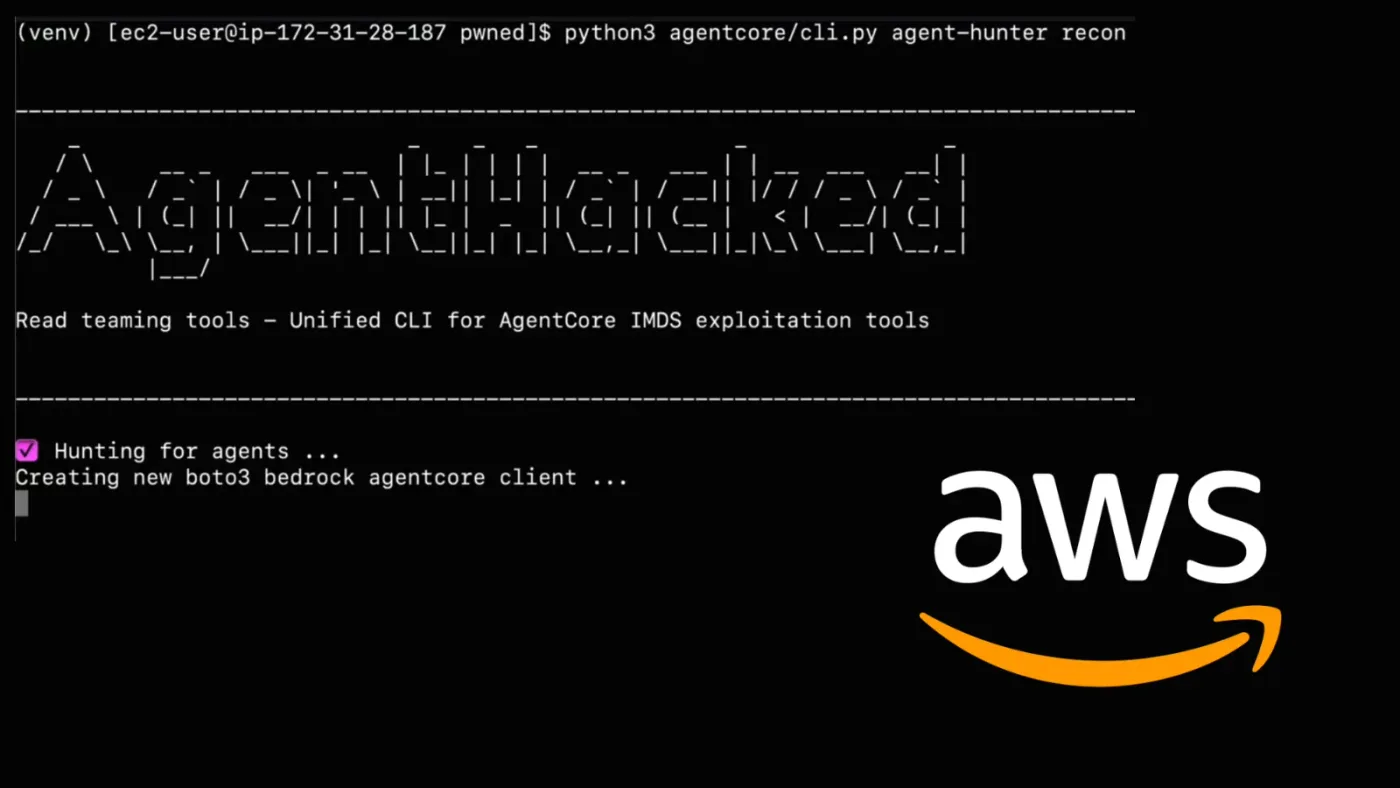
Các nhà nghiên cứu bảo mật tại Zenity Labs vừa phát hiện một kỹ thuật tấn công mới mang tên AgentCorruption, cho thấy những rủi ro bảo mật nghiêm trọng khi triển khai các AI Agent trên nền tảng đám mây thiếu sự kiểm soát quyền hạn chặt chẽ. Chỉ thông qua một câu lệnh đơn giản gửi tới AI Agent, kẻ xấu có thể chiếm quyền điều khiển hệ thống, tiếp cận các tài nguyên đám mây nhạy cảm và đánh cắp thông tin xác thực quan trọng.
Cơ chế tấn công thông qua Amazon Bedrock AgentCore
Dịch vụ quản lý Amazon Bedrock AgentCore hỗ trợ các doanh nghiệp xây dựng và vận hành trí tuệ nhân tạo dạng tác nhân. Điểm yếu phát sinh khi cấu hình cho phép Agent thực hiện các yêu cầu web, tạo cơ hội cho kẻ tấn công thao túng để gửi yêu cầu tới địa chỉ metadata cục bộ 169.254.169.254. Do các yêu cầu này bắt nguồn từ nội bộ môi trường Firecracker microVM của Agent, hệ thống dịch vụ metadata sẽ tự động cung cấp thông tin xác thực gắn liền với vai trò thực thi.
Sự kết hợp giữa Prompt Injection và SSRF
Hình thức tấn công này bản chất là một dạng Server-Side Request Forgery được kích hoạt nhờ kỹ thuật Prompt Injection. Tin tặc không cần dò tìm lỗi phần mềm trên giao diện trò chuyện mà lợi dụng trực tiếp khả năng vận hành công cụ của AI Agent để chạy lệnh độc hại. Những thông tin xác thực bị lấy cắp thường sở hữu quyền hạn rất lớn, tạo điều kiện cho việc leo thang đặc quyền và dịch chuyển ngang trong mạng lưới.
Hậu quả khi kẻ tấn công chiếm quyền kiểm soát
Ngay khi nắm giữ quyền truy cập, kẻ xấu có thể tận dụng các lệnh như DescribeLogGroups nhằm liệt kê các Agent, lấy container images từ Amazon ECR hay thiết lập các ký ức giả nhằm duy trì sự hiện diện kéo dài. Việc tiếp cận được tính năng secretsmanager:GetSecretValue mở ra khả năng thâm nhập vào các dịch vụ kinh doanh khác, biến một điểm yếu ở AI Agent thành bàn đạp tấn công toàn bộ hệ thống hạ tầng đám mây.
Biện pháp phòng ngừa và bảo mật hệ thống
Mặc dù phía AWS đã áp dụng các giải pháp khắc phục bằng cách bắt buộc sử dụng IMDSv2 và thu hồi những quyền hạn quá rộng, các đội ngũ vận hành an ninh mạng vẫn cần chủ động gia cố hệ thống. Tư duy cốt lõi trong bảo vệ hạ tầng là phải đánh giá AI Agent tương tự như một khối lượng công việc trên đám mây thay vì xem chúng đơn thuần là một chatbot thông thường. Việc rà soát quyền truy cập cần được duy trì nghiêm ngặt trước khi đưa vào hoạt động cũng như sau mỗi lần thay đổi cấu hình.


