Điểm chính
- Các nhà nghiên cứu phát hiện phương thức tạo tên miền giả mạo mới qua ký tự Unicode trên Chromium.
- Kỹ thuật này vượt qua cơ chế kiểm tra homograph nhờ lách luật danh sách ký tự và so sánh skeleton.
- Rủi ro lan sang cả dịch vụ email khi Gmail hiển thị tên miền Unicode thay vì mã hóa Punycode.
- Các tổ chức và người dùng cần áp dụng biện pháp phòng ngừa như dùng trình quản lý mật khẩu và giám sát tên miền.
Các nhà nghiên cứu bảo mật vừa phát hiện phương thức mới nhằm xây dựng các tên miền giả mạo mô phỏng thương hiệu uy tín, hiển thị dưới dạng ký tự Unicode dễ đọc trên trình duyệt nhân Chromium, tạo ra rủi ro lớn cho an ninh mạng.
Phát hiện lỗ hổng hiển thị tên miền quốc tế hóa
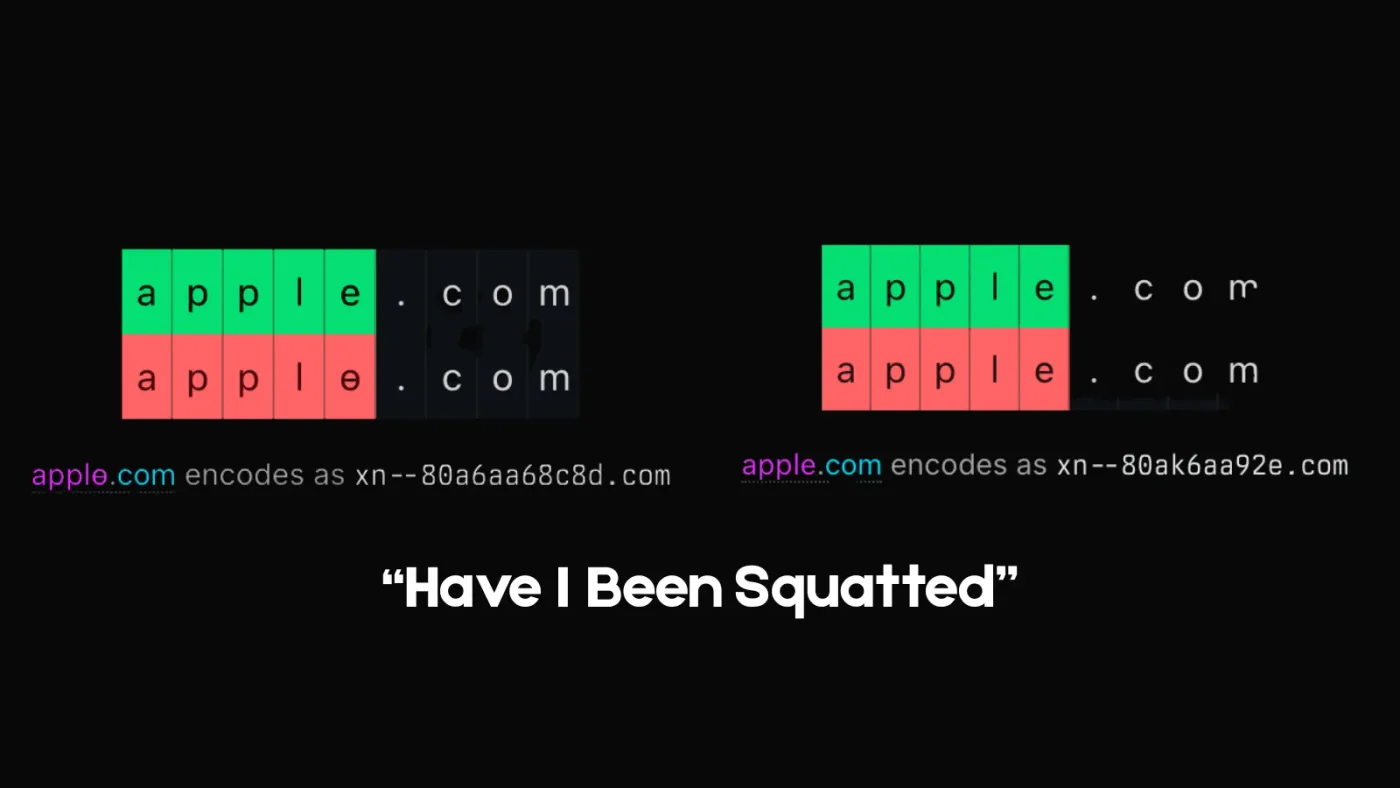
Nghiên cứu do Ian Muscat và Leanne Briffa từ Have I Been Squatted thực hiện đã thử nghiệm tên miền quốc tế hóa (IDN) trên Chromium. Bằng chứng khái niệm (PoC) dùng tên miền аррӏө[.]com mô phỏng apple[.]com bằng ký tự Cyrillic. Trình duyệt Chrome 154 hiển thị tên miền này dưới dạng Unicode thay vì dạng Punycode là xn--80a6aa68c8d[.]com trong môi trường kiểm thử có kiểm soát.
Cơ chế IDN và kỹ thuật Homograph
Hệ thống tên miền (DNS) ban đầu dùng tiếng Anh, số và dấu gạch nối, sau đó mở rộng IDN cho nhiều ngôn ngữ. Punycode chuyển đổi Unicode sang ASCII với tiền tố xn--. Kỹ thuật homograph lợi dụng các chữ cái trông giống hệt nhau từ các bảng chữ cái khác nhau. Chromium ngăn chặn điều này bằng cách hiển thị IDN đáng ngờ dưới dạng Punycode dựa trên tiêu chuẩn Unicode 39.
Sự thiếu sót trong cơ chế kiểm tra của Chromium
Chrome từng bổ sung kiểm tra toàn bộ tập lệnh năm 2017 sau vụ аррӏе[.]com cũ. Tuy nhiên, nghiên cứu chỉ ra quy tắc này chỉ hoạt động khi mọi ký tự nằm trong danh sách lookalike. Ký tự ө trong tiếng Kazakh và Mongolian được phép nhưng không nằm trong danh sách, giúp kẻ xấu vô hiệu hóa cơ chế kiểm tra. Thêm vào đó, lỗi trong quá trình so sánh skeleton khi giữ lại một số dấu phụ cũng khiến các tên miền giả mạo không bị nhận diện chính xác, dẫn đến việc cảnh báo điều hướng của Chromium không hoạt động hiệu quả.
Rủi ro lan rộng sang hệ thống email và chứng chỉ
Nguy cơ này cũng ảnh hưởng đến email khi Gmail Web hiển thị toàn bộ tên miền người gửi dưới dạng Unicode, trong khi Outlook Web hiển thị dạng A-label đã mã hóa. Hơn nữa, chứng chỉ hợp lệ hay việc xác thực qua SPF, DKIM, DMARC không đảm bảo người gửi là doanh nghiệp thực sự vì kẻ tấn công có thể cấu hình chúng cho tên miền giả mạo.
Biện pháp phòng ngừa cho tổ chức và người dùng
Các tổ chức cần giám sát tên miền xn-- mới, kiểm tra hồ sơ chứng chỉ, kích hoạt bảo vệ email và theo dõi nhật ký DNS. Về phía người dùng, nên tránh nhấp vào liên kết lạ, sử dụng bookmark hoặc trình quản lý mật khẩu để tự động điền thông tin nhằm tránh sập bẫy các trang web giả mạo.


