Điểm chính
- Lỗ hổng CVE-2026-91140 cho phép thực thi mã lệnh hệ điều hành tùy ý thông qua tệp cấu hình OpenAPI hoặc Swagger độc hại.
- Nguyên nhân xuất phát từ việc thiếu kiểm tra tính hợp lệ và trích dẫn tên tệp trong cơ chế xử lý tệp tạm thời.
- Tổ chức cần chủ động rà soát hệ thống và cập nhật các tệp định nghĩa tác nhân để ngăn ngừa rủi ro bị khai thác.
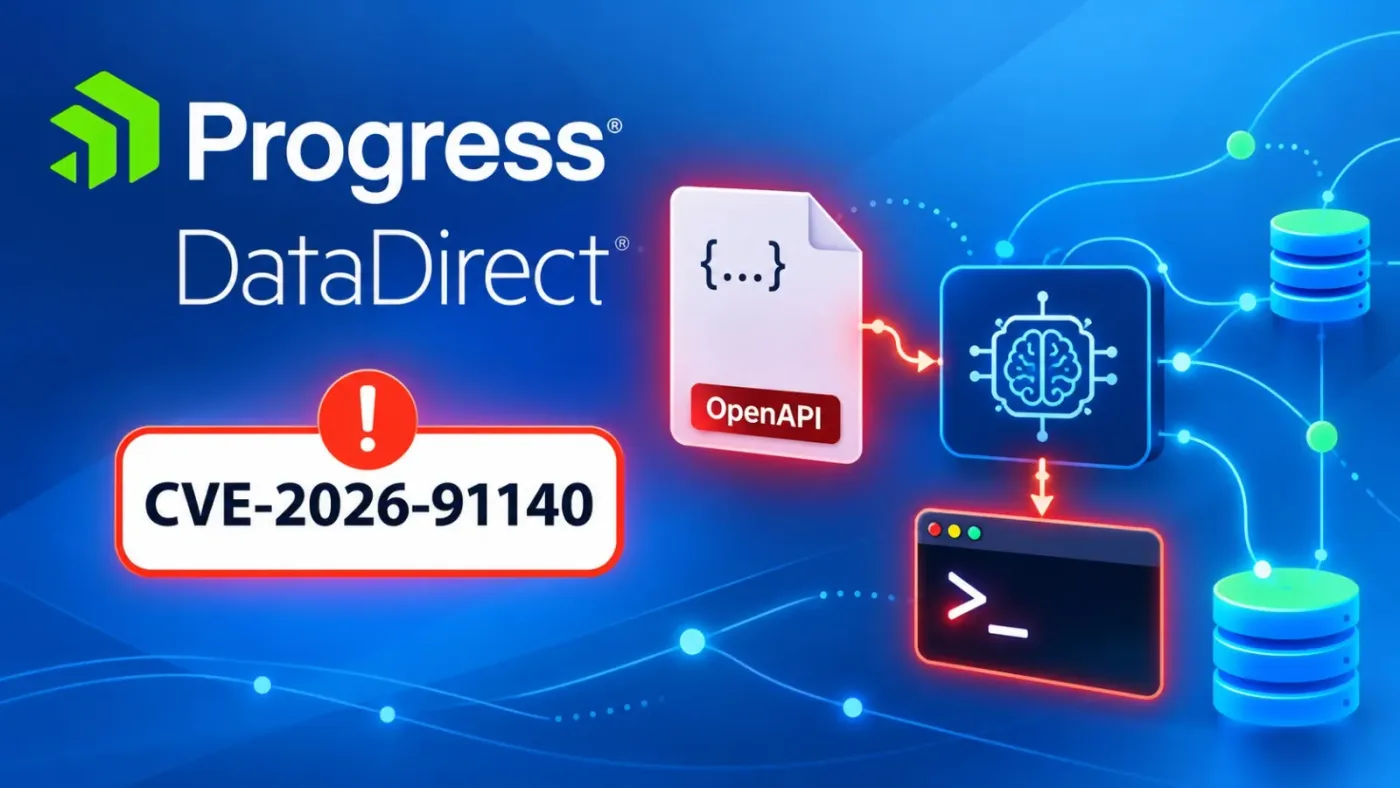
Các nhà nghiên cứu bảo mật vừa phát hiện một lỗ hổng nghiêm trọng mang mã CVE-2026-91140, tác động trực tiếp đến các tác nhân tạo mô hình trí tuệ nhân tạo trong bộ công cụ Progress DataDirect Autonomous REST Connector, cho phép kẻ tấn công thực thi lệnh hệ điều hành thông qua tệp cấu hình.
Nguyên nhân và cơ chế khai thác
Điểm yếu này bắt nguồn từ phương thức xử lý tệp tin của các tác nhân tạo mô hình AI. Cụ thể, giá trị tên tệp lấy từ tài liệu OpenAPI hoặc Swagger không qua bước kiểm tra tính hợp lệ hay trích dẫn đúng chuẩn trước khi đưa vào các thao tác shell, dẫn đến nguy cơ lỗ hổng Command Injection.
Khi nhà phát triển chạy trình tạo kèm theo tệp được cài cắm các ký tự đặc biệt của shell, hệ thống có xu hướng hiểu nhầm chúng thành lệnh thực thi thay vì tên tệp thông thường. Các đường dẫn chịu ảnh hưởng nằm trong nhóm lệnh dọn dẹp tệp tạm thời dựa trên shell.
Hậu quả và khó khăn trong phát hiện
Việc khai thác thành công lỗ hổng này mang lại rủi ro lớn cho môi trường của nhà phát triển cũng như các hệ thống tích hợp liên tục CI/CD. Kẻ tấn công không cần dùng tệp thực thi riêng biệt mà có thể biến đặc tả API thông thường thành vũ khí.
Đáng chú ý, lỗ hổng không kích hoạt các thông báo lỗi đặc thù, gây cản trở cho việc phát hiện qua hệ thống cảnh báo ứng dụng thông thường. Do đó, các đơn vị cần chủ động kiểm tra hệ thống để phát hiện dấu hiệu bất thường.
Biện pháp khắc phục
Người dùng cần nhanh chóng cập nhật các tệp định nghĩa tác nhân theo khuyến cáo để bịt kín lỗ hổng. Quá trình vá lỗi diễn ra đơn giản mà không đòi hỏi cài đặt lại trình cài đặt hay di chuyển phức tạp, chỉ cần thay thế tệp định nghĩa cũ bằng phiên bản mới từ kho lưu trữ.


