Điểm chính
- Mã độc ICMacOS nhắm vào hệ điều hành macOS đã được nâng cấp từ công cụ đánh cắp thông tin thành Trojan truy cập từ xa (RAT).
- Chiến dịch phát tán mã độc thông qua các trang web lừa đảo yêu cầu người dùng dán lệnh vào Terminal.
- Hệ thống yêu cầu người dùng kiểm tra thư mục LaunchAgents và cách ly thiết bị ngay khi phát hiện dấu hiệu bất thường.
Các nhà nghiên cứu bảo mật đã phát hiện sự tiến hóa nguy hiểm của dòng mã độc ICMacOS, từ một công cụ đánh cắp thông tin ban đầu thành một Trojan truy cập từ xa với nhiều tính năng phức tạp.
Quá trình phát triển và cách thức tấn công
Được phát hiện lần đầu vào tháng 9 năm 2026, mã độc ICMacOS (còn gọi là Icarus macOS) ban đầu chuyên đánh cắp mật khẩu và dữ liệu ví tiền điện tử. Tuy nhiên, các phiên bản mới hiện nay đã tích hợp kênh lệnh trực tiếp cùng cơ chế duy trì sự hiện diện lâu dài trong hệ thống.
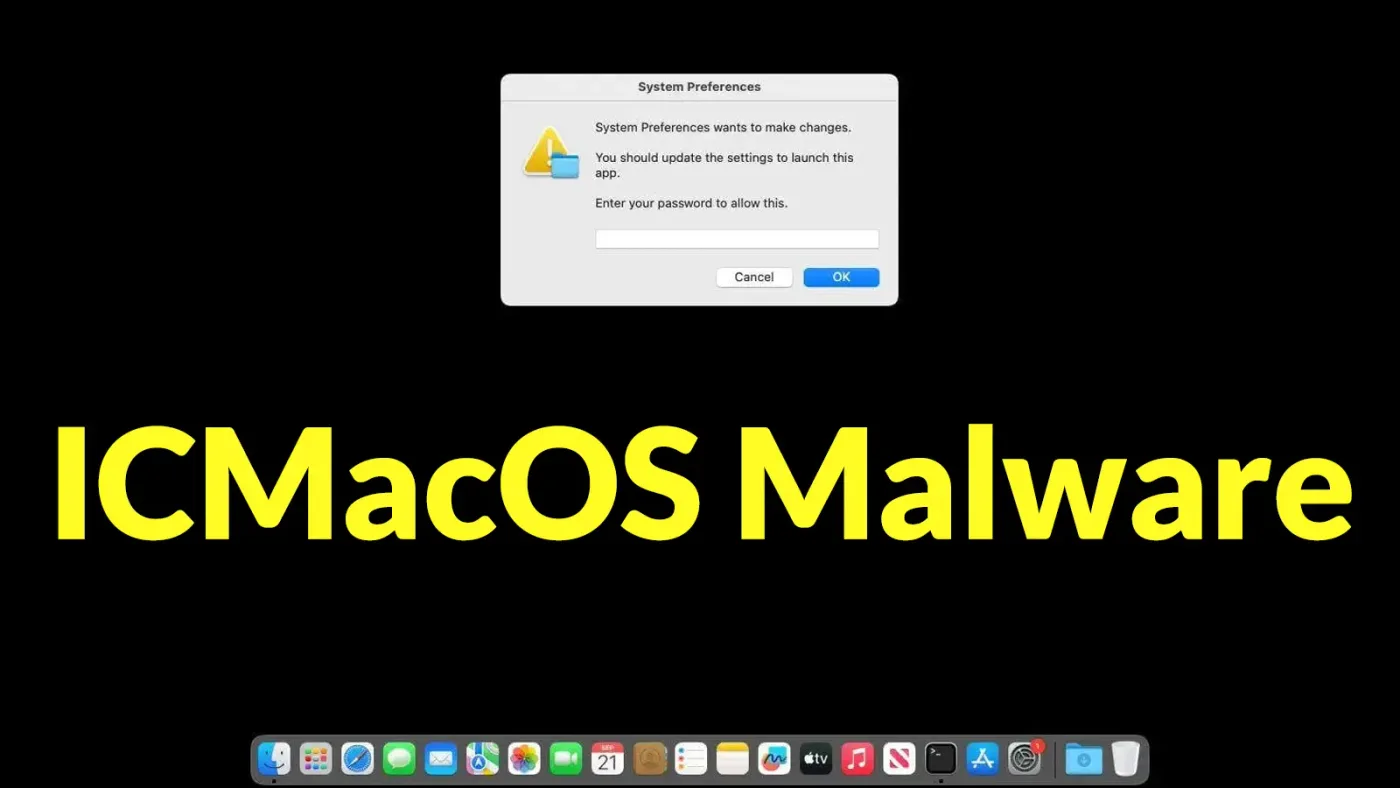
Cuộc tấn công thường bắt đầu từ các trang web ClickFix, nơi nạn nhân bị lừa thực thi các đoạn mã độc hại thông qua ứng dụng Terminal. Mã độc sau đó dùng AppleScript tạo ra hộp thoại giả mạo giao diện Cài đặt hệ thống để đánh lừa người dùng cung cấp mật khẩu mở khóa Keychain.
Khả năng hoạt động và thu thập dữ liệu
Được lập trình bằng ngôn ngữ Go, mã độc có thể tự nhận diện kiến trúc phần cứng Intel hoặc Apple Silicon để tải payload phù hợp. Đáng chú ý, mã có tính năng tự động tránh lây nhiễm tại Nga và các nước thuộc khối CIS.
Mục tiêu của ICMacOS rất đa dạng, bao gồm dữ liệu trình duyệt, trình quản lý mật khẩu, và các tệp cấu hình quan trọng của lập trình viên như khóa SSH, thông tin xác thực AWS và Kubernetes. Ngoài ra, các ứng dụng nhắn tin như Telegram, WhatsApp và Discord cũng nằm trong tầm ngắm. Dữ liệu sau đó được nén và gửi về máy chủ điều khiển C2 qua giao thức HTTPS, kết hợp cùng một payload Python để vét cạn thông tin từ các ứng dụng như Slack, Zoom và VPN.
Cơ chế duy trì và biện pháp phòng ngừa
Phiên bản nâng cấp của mã độc cài đặt thêm một LaunchAgent, ngụy trang dưới tên các tiến trình hệ thống để qua mặt người dùng. Đồng thời, kết nối WebSocket bền vững được thiết lập giúp kẻ tấn công điều khiển máy Mac theo thời gian thực.
Để bảo vệ thiết bị, người dùng và quản trị viên cần kiểm tra kỹ thư mục LaunchAgents tìm các tệp bất thường như com.apple.systemupdater.plist, đồng thời theo dõi sát sao hoạt động của Terminal. Khi bị nhiễm, thiết bị cần được ngắt kết nối mạng và đổi toàn bộ mật khẩu từ một thiết bị khác an toàn hơn.