Điểm chính
- Hàng nghìn thiết bị điều khiển làm lạnh Danfoss đang kết nối trực tiếp với internet, tiềm ẩn rủi ro bị tấn công mạng.
- Các nhà nghiên cứu phát hiện lỗ hổng cho phép vượt qua cơ chế xác thực và thực thi lệnh tùy ý trên hệ thống.
- Cơ quan chức năng và chuyên gia khuyến nghị cập nhật phần mềm khẩn cấp để tránh hậu quả vật lý đối với chuỗi cung ứng.
Một chiến dịch tấn công mạng tiềm ẩn nhắm vào các hệ thống quản lý làm lạnh tại hệ thống siêu thị đang gióng lên hồi chuông cảnh báo về mức độ an toàn của các thiết bị IoT công nghiệp.
Thực trạng phơi nhiễm trên không gian mạng
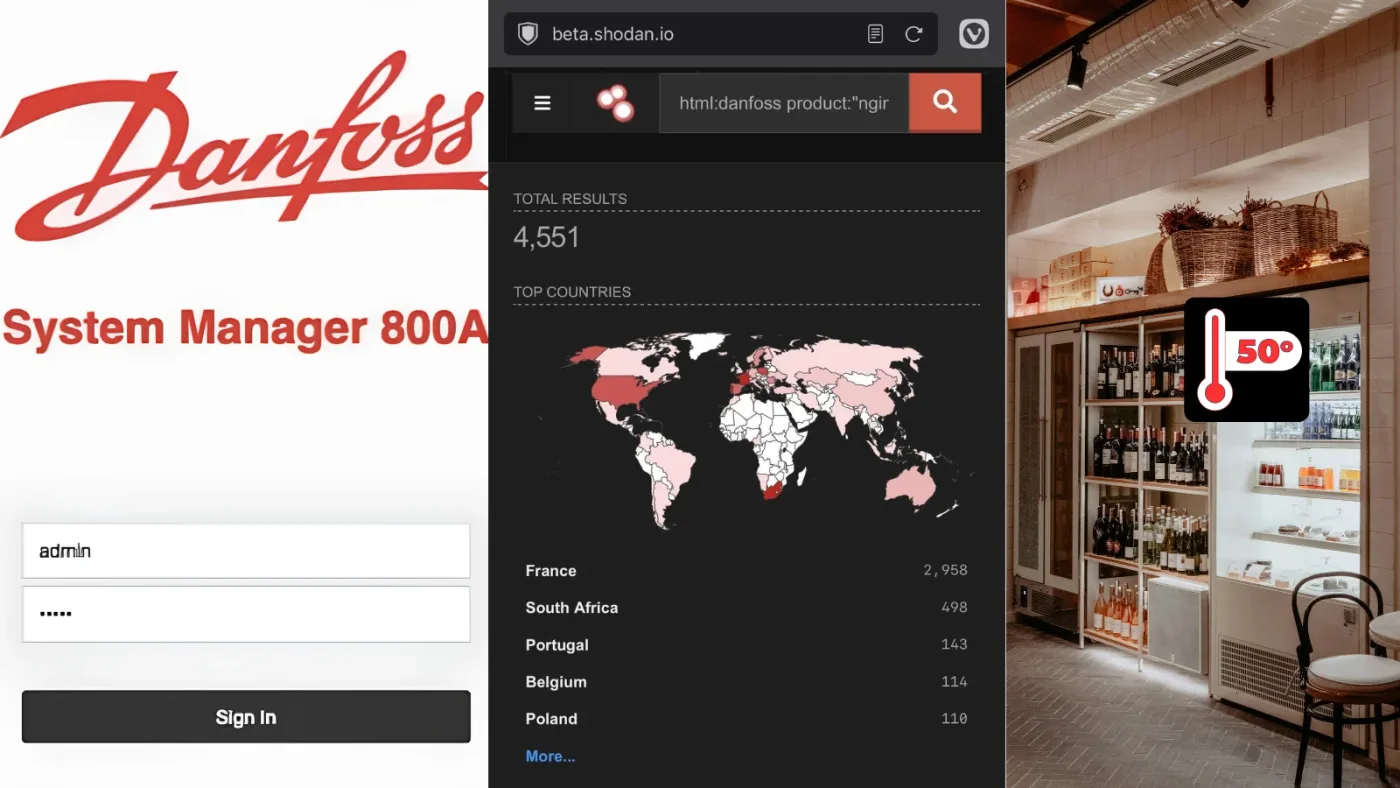
Dựa trên dữ liệu thu thập từ công cụ tìm kiếm Shodan, hiện có khoảng 4.980 thiết bị điều khiển Danfoss đang kết nối trực tiếp ra internet công cộng. Trong đó, Pháp là quốc gia có số lượng thiết bị lộ diện lớn nhất với 2.911 máy, đứng thứ hai là Nam Phi với 517 thiết bị. Sự hiện diện rộng rãi này tạo ra bề mặt tấn công lớn cho kẻ gian.
Chi tiết kỹ thuật về các lỗ hổng
Nhóm nghiên cứu Team82 thuộc hãng Claroty vừa công bố các phát hiện kỹ thuật quan trọng đối với dòng sản phẩm AK-SM 800A. Các lỗ hổng này mở ra đường dẫn để kẻ xấu có thể chiếm quyền kiểm soát toàn bộ hệ thống quản lý làm lạnh trung tâm.
Đáng chú ý là lỗ hổng mang mã CVE-2025-41450, cho phép kẻ tấn công tạo ra mã xác thực hợp lệ thông qua việc tái tạo thuật toán dựa trên mốc thời gian hiện tại của thiết bị. Cơ chế này giúp qua mặt lớp bảo mật mật khẩu quản trị mặc định mà không đòi hỏi phải dò tìm mật khẩu thực tế.
Bên cạnh đó, lỗ hổng CVE-2025-41451 được xác định là lỗi tiêm lệnh xuất hiện trong tính năng cài đặt cấu hình cảnh báo qua email. Khi kết hợp với quyền quản trị vừa chiếm được, tin tặc có thể chạy các câu lệnh tùy ý trực tiếp trên hệ điều hành thiết bị, dẫn tới khả năng kiểm soát hoàn toàn phần cứng.
Tác động thực tế và phạm vi ảnh hưởng
Các phiên bản phần mềm bị ảnh hưởng bao gồm dòng AK-SM 8xxA có phiên bản cũ hơn R4.2 đối với lỗi xác thực, và cũ hơn R4.3.1 đối với các nhóm lỗi còn lại. Việc quản trị tập trung hệ thống làm lạnh qua giao diện web đồng nghĩa với việc mọi hành vi xâm nhập thành công đều có thể gây thiệt hại vật lý nặng nề, chẳng hạn như làm hỏng toàn bộ hàng hóa đông lạnh do can thiệp vào chu trình xả đá.
Biện pháp ứng phó và khuyến nghị
Trước tình hình trên, Cơ quan an ninh mạng Pháp (CERT-FR) đã phát đi cảnh báo khẩn cấp, yêu cầu các đơn vị vận hành triển khai ngay lập tức các giải pháp giảm thiểu nguy cơ. Việc cập nhật bản vá lỗi là nhiệm vụ cốt lõi, song song với việc thắt chặt các tầng kiểm soát truy cập mạng.
Các chuyên gia nhấn mạnh rằng việc thay đổi mật khẩu đơn thuần là chưa đủ nếu thiết bị vẫn duy trì các phiên bản firmware cũ dính lỗi CVE-2025-41450, bởi kẻ tấn công vẫn có thể dùng thuật toán sinh mã để truy cập lại. Chủ đầu tư nên thực hiện quy trình nâng cấp trong môi trường được kiểm soát chặt chẽ nhằm hạn chế tối đa tình trạng gián đoạn hoạt động kinh doanh.