Điểm chính
- Mã độc MATCHBOIL phát triển từ công cụ tải xuống đơn giản thành hệ thống kết nối máy chủ liên tục và né tránh phân tích.
- Chiến dịch tấn công nhắm vào các lĩnh vực vận tải, sản xuất và năng lượng tại Ukraine từ năm 2025 đến 2026.
- Kẻ tấn công sử dụng email lừa đảo chứa VBScript, kết hợp hạ tầng VPS và Cloudflare để che giấu danh tính.
- Các phiên bản mới tích hợp công cụ bảo vệ mã nguồn, kiểm tra môi trường sandbox và sử dụng tệp DLL để duy trì hoạt động.
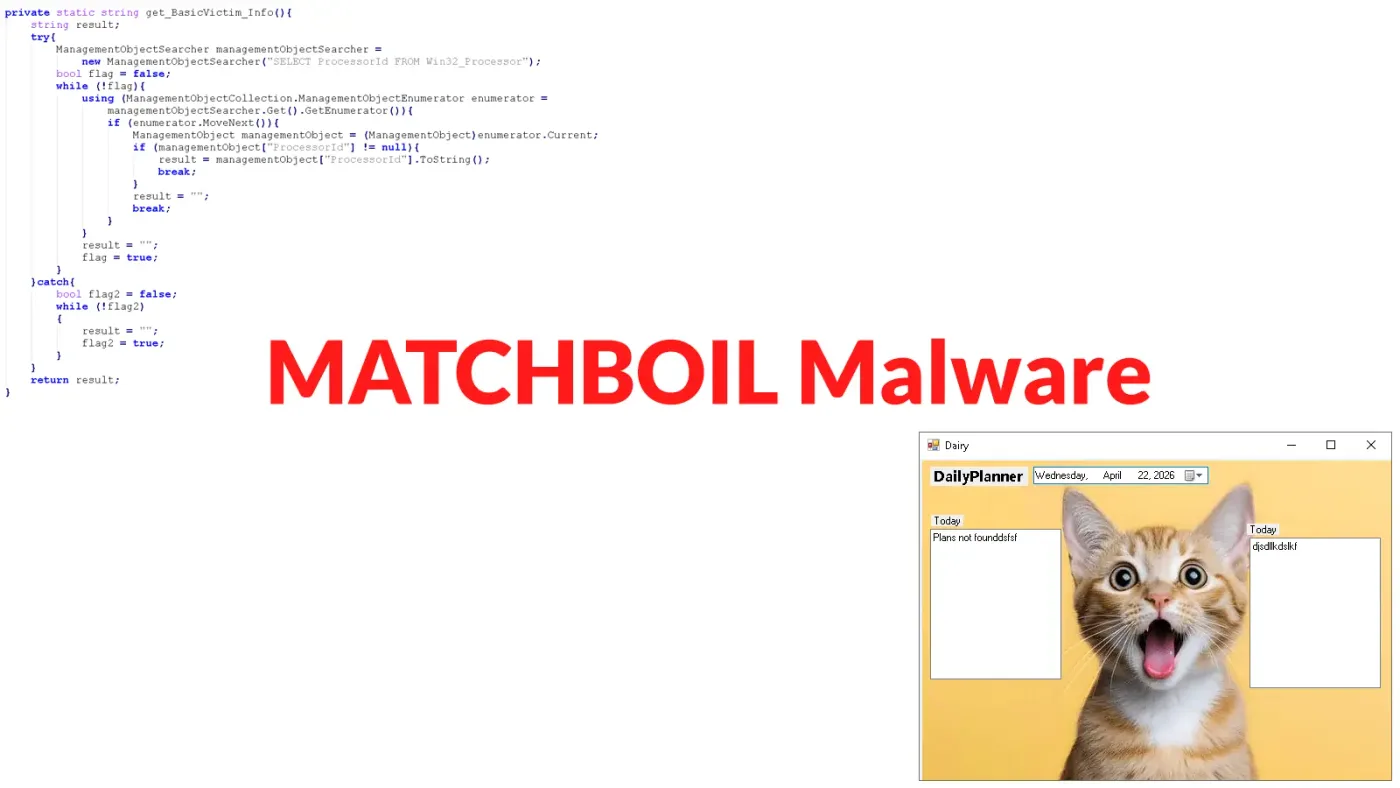
MATCHBOIL là một trình tải mã độc viết bằng ngôn ngữ C#, có liên hệ mật thiết với nhóm tin tặc UAC-0099, đang thể hiện những bước tiến hóa rõ rệt trong phương thức hoạt động nhằm tăng cường khả năng xâm nhập và qua mặt các hệ thống bảo mật.
Sự tiến hóa và mục tiêu tấn công
Thay vì chỉ đóng vai trò là một công cụ tải xuống thông thường, MATCHBOIL đã chuyển dịch sang mô hình thiết lập kết nối liên tục với máy chủ điều khiển. Mã độc này tập trung vào việc che giấu mã nguồn triệt để hơn và tích hợp các cơ chế kiểm tra môi trường nhằm vô hiệu hóa nỗ lực phân tích từ phía các chuyên gia bảo mật.
Các dữ liệu từ cơ quan nghiên cứu bảo mật ghi nhận nạn nhân chủ yếu nằm tại Ukraine. Công ty bảo mật ESET từng phát hiện các trường hợp nhiễm mã độc tại doanh nghiệp vận tải vào giữa năm 2025, ngành sản xuất vào cuối năm 2025 và lĩnh vực năng lượng vào giữa năm 2026. Dù phạm vi toàn diện của chiến dịch vẫn chưa được làm rõ hoàn toàn, sự lựa chọn mục tiêu cho thấy đây là một chiến dịch tấn công có chủ đích và diễn ra trong thời gian dài.
Phương thức lây nhiễm và thu thập thông tin
Quy trình xâm nhập khởi nguồn từ các liên kết độc hại đính kèm trong chiến dịch email lừa đảo có chủ đích (phishing). Nạn nhân bị dẫn dụ tải về các tệp lưu trữ chứa mã lệnh VBScript. Ngay sau khi người dùng thực thi tệp này bằng tay, script sẽ tự động tải và kích hoạt MATCHBOIL. Trong quá khứ, nhóm UAC-0099 từng áp dụng các thủ thuật giả mạo thông báo từ cơ quan tòa án để đánh lừa người dùng.
Ngay khi khởi chạy, MATCHBOIL tiến hành kiểm tra sự hiện diện của thư mục cài đặt nhằm tránh lặp lại quá trình triển khai. Mã độc sử dụng Windows Management Instrumentation (WMI) để trích xuất thông tin chi tiết về phần cứng như mã định danh bộ vi xử lý và số sê-ri BIOS. Các biến thể xuất hiện sau đó còn bổ sung khả năng thu thập địa chỉ mạng cùng thông tin hệ thống nhằm định danh máy tính nạn nhân khi thiết lập kết nối tới máy chủ điều khiển C2.
Hạ tầng mạng và cơ chế né tránh
Nhóm UAC-0099 vận hành hệ thống máy chủ ảo (VPS), bao gồm dịch vụ BitLaunch, đồng thời tận dụng mạng lưới Cloudflare để che giấu địa chỉ IP gốc của máy chủ C2. Việc sử dụng các chứng chỉ số Let’s Encrypt riêng biệt cho từng tên miền phản ánh sự cẩn trọng nhằm cắt đứt mối liên hệ giữa các hạ tầng tấn công khác nhau.
Bước sang cuối năm 2025, các phiên bản mới của MATCHBOIL đã loại bỏ phương thức mã hóa chuỗi thông thường để chuyển sang sử dụng công cụ Eziriz.NET Reactor. Bên cạnh đó, mã độc còn bổ sung tính năng quét tìm trình gỡ lỗi và kiểm tra Windows Event ID 6013 nhằm đo lường thời gian hoạt động liên tục của hệ thống, qua đó phân biệt chính xác giữa máy tính của người dùng thực và môi trường phân tích ảo hóa sandbox.
Biện pháp phòng thủ và phát hiện
Đến tháng 4 năm 2026, phiên bản MATCHBOIL.V2 được chứng nhận bởi CERT-UA đã chuyển đổi hình thức hoạt động thành các tệp DLL thông qua một trình tải C# riêng biệt. Các tác vụ lên lịch tự động (scheduled tasks) tiếp tục đóng vai trò trọng yếu trong việc duy trì quyền truy cập lâu dài trên hệ thống của nạn nhân.
Nhằm xây dựng tuyến phòng thủ vững chắc, các trung tâm điều hành an ninh mạng (SOC) cần chuyển dịch trọng tâm sang giám sát hành vi thay vì chỉ phụ thuộc vào mã băm tệp tin. Việc theo dõi sát sao các tiến trình VBScript bất thường, luồng kết nối HTTPS lặp lại từ những ứng dụng C# không rõ nguồn gốc và các tác vụ lên lịch mới phát sinh là những yếu tố cốt lõi giúp sớm phát hiện và ngăn chặn sự thâm nhập của MATCHBOIL.


