Điểm chính
- Kẻ tấn công sử dụng quảng cáo giả mạo trên các công cụ tìm kiếm để dụ dỗ người dùng truy cập các trang web độc hại.
- Hệ thống phishing có khả năng tương tác thời gian thực với nạn nhân nhằm thu thập mã xác thực đa yếu tố (2FA).
- Mã nguồn của các bộ kit tấn công bị rò rỉ trên GitHub tạo điều kiện cho các chiến dịch tương tự tiếp tục tái diễn.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công mạng có tổ chức, sử dụng quảng cáo giả mạo trên nền tảng tìm kiếm nhằm đánh cắp thông tin xác thực từ người dùng.
Phương thức mạo danh tinh vi
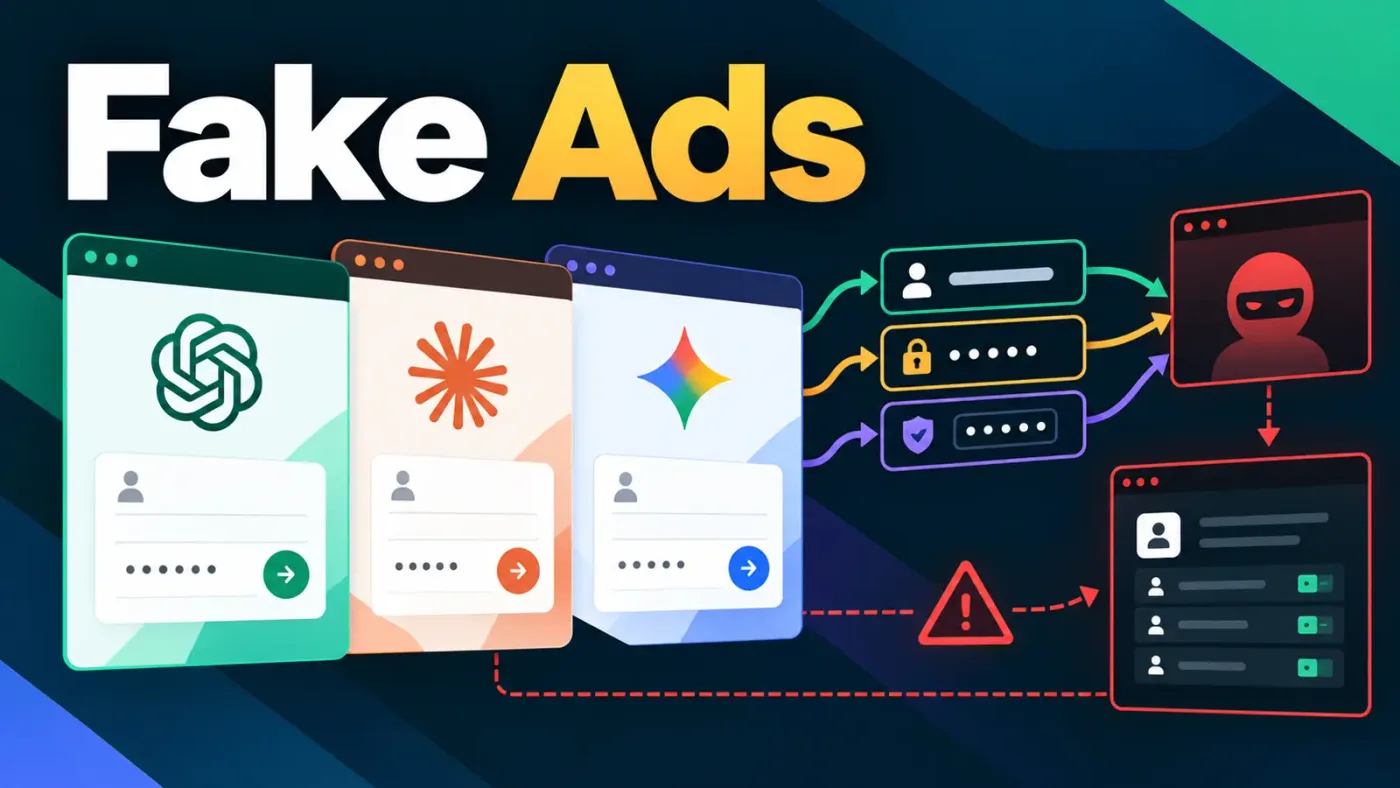
Nhóm tấn công đã xây dựng một hạ tầng phức tạp để giả mạo các dịch vụ trí tuệ nhân tạo phổ biến như ChatGPT, Claude và Gemini. Bên cạnh đó, chúng cũng tạo ra các trang web tuyển dụng giả mạo mang danh nghĩa các tập đoàn đa quốc gia nhằm mở rộng phạm vi nạn nhân.
Hệ thống backend và chuỗi tấn công
Chiến dịch này sở hữu hệ thống backend phức tạp để quản lý nạn nhân với các tên miền có cấu trúc gần giống dịch vụ chính chủ. Quy trình tấn công tuân theo một chuỗi khép kín, bắt đầu từ việc thu hút qua quảng cáo đến việc phân tích thiết bị của nạn nhân thông qua các dịch vụ như ipify và ipapi trước khi tiến hành thu thập thông tin.
Tương tác thời gian thực và vượt rào bảo mật
Kẻ xấu có khả năng sử dụng các lệnh điều khiển từ xa để giao tiếp trực tiếp với nạn nhân theo thời gian thực. Phương thức này cho phép chúng yêu cầu thêm mật khẩu, mã xác thực 2FA hay các hình thức xác thực qua ứng dụng như Google Prompt hoặc Okta nhằm vượt qua các lớp bảo mật tiên tiến.
Khuyến nghị phòng ngừa và cảnh báo
Để hạn chế rủi ro, người dùng cá nhân cần kiểm tra kỹ đường dẫn URL trước khi cung cấp thông tin nhạy cảm, nhất là khi truy cập từ các liên kết quảng cáo. Đối với các đội ngũ vận hành an ninh mạng (SOC), việc giám sát lưu lượng DNS và các nền tảng hosting như Render hay Railway là hết sức cần thiết. Ngoài ra, việc rò rỉ mã nguồn liên quan trên GitHub đòi hỏi các tổ chức phải chủ động quét các dấu hiệu nhận diện để phòng ngừa từ sớm.


