Điểm chính
- Hãng Ledger xác nhận một số ví phần cứng bán qua đại lý CryptoBilis tại Đông Nam Á bị cài cắm phần cứng độc hại.
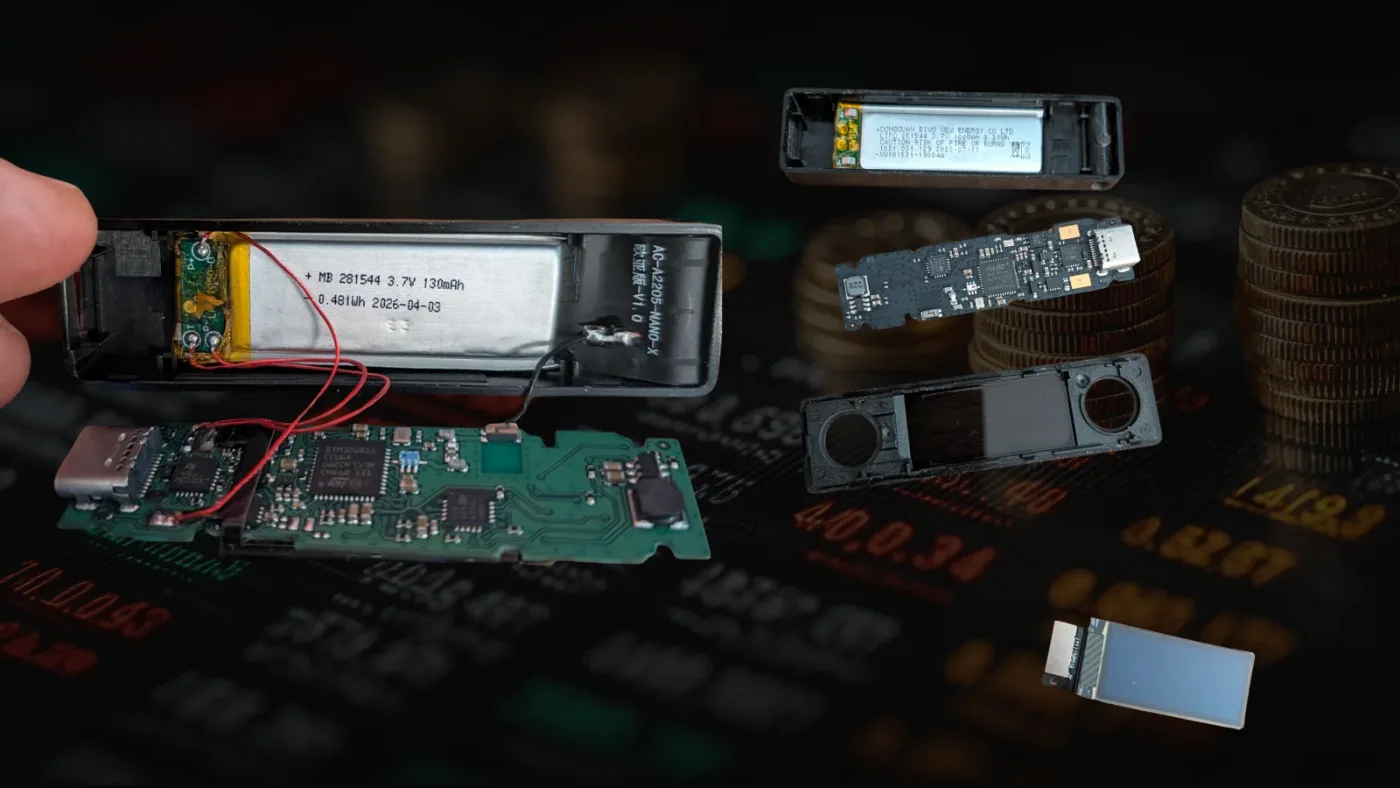
- Thiết bị bị can thiệp có gắn thêm vi điều khiển, chip LTE và eSIM để đánh cắp cụm từ khôi phục.
- Ước tính thiệt hại tiềm tàng có thể lên tới hơn 86 triệu USD trên nhiều loại tiền điện tử khác nhau.
Hãng Ledger chính thức xác nhận tình trạng một số ví phần cứng lưu trữ tiền điện tử bị cài cắm linh kiện độc hại, liên quan trực tiếp đến các vụ mất cắp tài sản gần đây tại khu vực Đông Nam Á.
Nguy cơ từ việc can thiệp phần cứng chuỗi cung ứng
Sự việc tập trung vào các thiết bị được phân phối thông qua đại lý CryptoBilis tại khu vực Đông Nam Á, bao gồm các thị trường như Indonesia, Malaysia và Philippines. Việc can thiệp vật lý này tạo ra một phương thức tấn công hoàn toàn mới, khác biệt so với các hình thức tấn công phần mềm thông thường vốn chỉ nhắm vào máy tính của người dùng.
Cơ chế hoạt động của phần cứng độc hại
Theo các nhà nghiên cứu bảo mật, các thiết bị bị gắn thêm những linh kiện lạ như bảng mạch nhỏ, vi điều khiển, ăng-ten, chip LTE và eSIM. Những thành phần này có nhiệm vụ theo dõi thông tin hiển thị trên màn hình ví trong quá trình thiết lập ban đầu, sau đó truyền cụm từ khôi phục về máy chủ của kẻ tấn công qua kết nối di động để chiếm đoạt tài sản.
Quy mô thiệt hại và phản ứng từ các bên liên quan
Ledger khẳng định số lượng thiết bị bị ảnh hưởng là có giới hạn và kênh phân phối trực tiếp của hãng không bị tác động. Tuy nhiên, các nhà điều tra blockchain ước tính tổng thiệt hại có thể đạt hơn 86 triệu USD. Hiện tại, đại lý CryptoBilis đã tạm ngừng hoạt động kinh doanh để phục vụ công tác điều tra, trong khi Ledger đang phối hợp với cơ quan chức năng để truy vết nguồn gốc vụ việc và rà soát lại toàn bộ hệ thống đại lý.


