Điểm chính
- Các nhóm tội phạm ransomware đang chuyển hướng sang đe dọa trực tiếp cá nhân và gia đình nạn nhân.
- Trí tuệ nhân tạo được tội phạm mạng lạm dụng để tự động hóa và tăng quy mô tấn công.
- Hệ thống định danh như Active Directory vẫn là mục tiêu trọng tâm trong các chiến dịch mã độc.
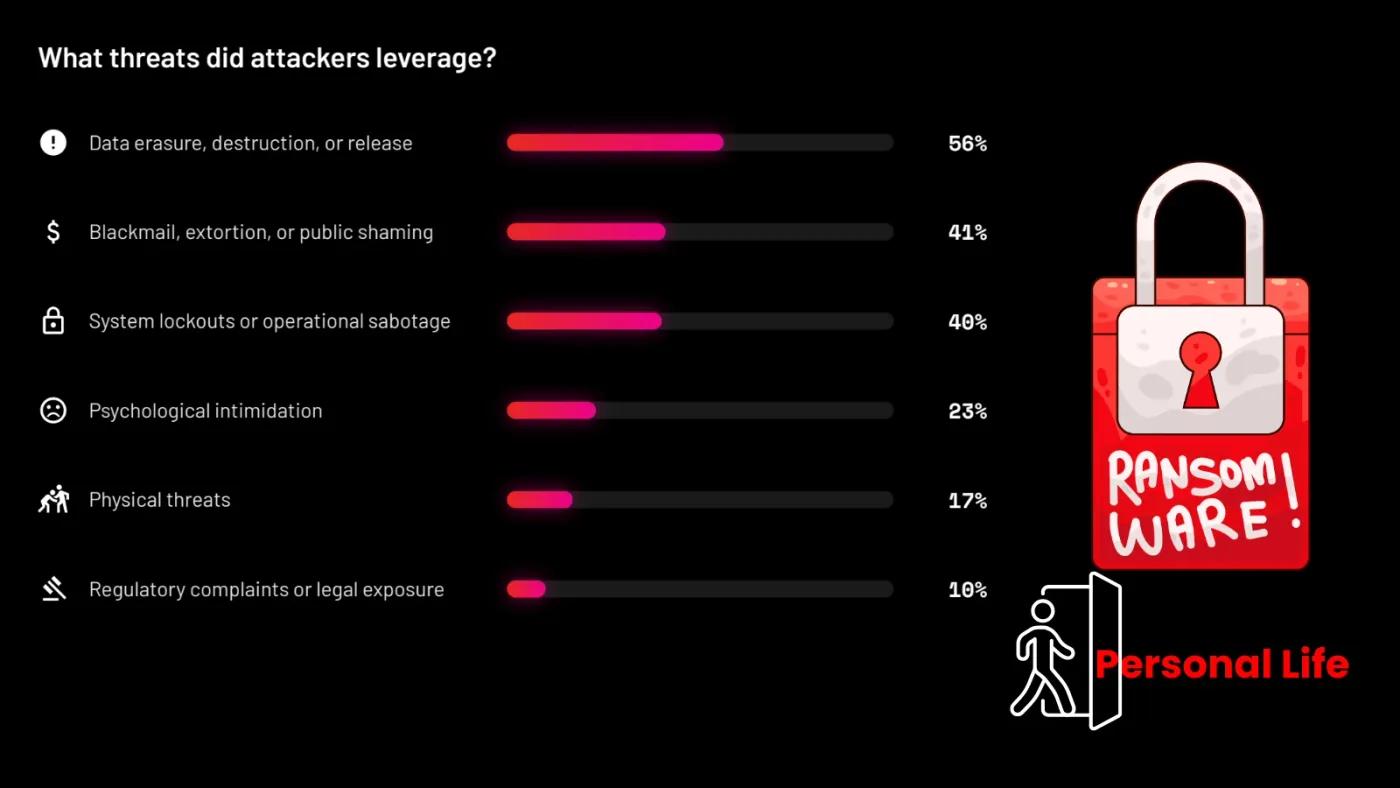
Các nhóm tội phạm ransomware đang tiến hóa vượt xa các phương thức truyền thống như khóa file hay đánh cắp dữ liệu, khi xu hướng hiện nay là sử dụng đòn bẩy tâm lý và đe dọa trực tiếp đến nhân viên, ban lãnh đạo cùng gia đình họ nhằm gây sức ép buộc doanh nghiệp trả tiền chuộc.
Mức độ nghiêm trọng của các mối đe dọa cá nhân
Dựa trên khảo sát từ 1.200 chuyên gia IT và bảo mật tại các tổ chức từng là nạn nhân của ransomware trong một năm qua, dữ liệu cho thấy sự leo thang rõ rệt trong hành vi của tội phạm. Có tới 57% số người được hỏi cho biết họ từng nhận được tin nhắn, thư từ hoặc các gói hàng mang tính đe dọa. Đáng chú ý hơn, 19% phải đối mặt với nguy cơ xâm nhập vật lý, 17% nhận được đe dọa bắt cóc và 13% bị đe dọa gây tổn hại thân thể trực tiếp.
Để thực hiện các hành vi này, tội phạm mạng tận dụng triệt để thông tin từ mạng xã hội, các cơ sở dữ liệu bị rò rỉ, hồ sơ công khai và dữ liệu doanh nghiệp nhằm thu thập địa chỉ nhà, thông tin người thân, trường học của con cái cũng như thói quen sinh hoạt hằng ngày của mục tiêu. Mục đích cuối cùng là tạo ra áp lực tâm lý lớn, khiến nạn nhân cảm thấy việc kháng cự lại yêu cầu tiền chuộc trở nên nguy hiểm và tốn kém hơn nhiều so với việc chấp nhận chi trả.
Vai trò của trí tuệ nhân tạo trong các cuộc tấn công
Trí tuệ nhân tạo (AI) đang thay đổi cách thức vận hành của các chiến dịch ransomware hiện đại. Báo cáo chỉ ra rằng 84% nạn nhân từng trải qua các cuộc tấn công có sự can thiệp của AI dưới nhiều hình thức khác nhau. Trong đó, 40% đối mặt với các cuộc tấn công sử dụng AI làm nền tảng và 44% ghi nhận tình trạng tội phạm lợi dụng chính các hệ thống hoặc tác nhân AI của tổ chức nạn nhân.
Công nghệ AI hỗ trợ đắc lực cho tội phạm trong việc nghiên cứu mục tiêu, soạn thảo các thông điệp đe dọa có độ thuyết phục cao, tùy biến mã độc và triển khai chiến dịch trên diện rộng. Tuy nhiên, các đội ngũ bảo mật cũng được khuyến cáo cần thận trọng, tiến hành kiểm tra kỹ lưỡng các tệp nhật ký, mẫu mã độc và sự kiện định danh trước khi đưa ra kết luận chính thức về sự hiện diện của AI trong sự cố.
Lỗ hổng từ hệ thống định danh
Hệ thống định danh tiếp tục là trọng điểm trong các cuộc tấn công ransomware. Các dữ liệu phát hiện cho thấy 87% các cuộc tấn công nhắm vào các nền tảng như Active Directory, Entra ID hoặc Okta, trong đó riêng Active Directory chiếm tới 51% các trường hợp.
Điểm yếu lớn của nhiều tổ chức nằm ở sự thiếu hụt các công cụ sao lưu và phục hồi định danh tự động. Thống kê cho thấy chỉ có 50% tổ chức sở hữu giải pháp sao lưu định danh chuyên biệt và 42% có công cụ phục hồi tự động. Quyền kiểm soát định danh bị chiếm đoạt tạo điều kiện cho tội phạm thâm nhập sâu hơn, di chuyển ngang trong hệ thống mạng và cản trở nghiêm trọng quá trình khôi phục của doanh nghiệp.
Biện pháp ứng phó cho doanh nghiệp
Trước các hình thức tấn công mới, các tổ chức buộc phải cập nhật kế hoạch ứng phó sự cố để đối phó với cả những mối đe dọa phát sinh bên ngoài không gian mạng.
Tuân theo các hướng dẫn từ CISA StopRansomware Guide, các bước xử lý cơ bản bao gồm cô lập hệ thống nhiễm độc, bảo tồn toàn vẹn bằng chứng, thông báo cho ban lãnh đạo và báo cáo kịp thời lên cơ quan thực thi pháp luật. Các chuyên gia nhấn mạnh rằng việc thanh toán tiền chuộc không mang lại sự đảm bảo an toàn hay khả năng khôi phục dữ liệu, mà chỉ vô tình tiếp tay cho tội phạm tiếp tục các hoạt động vi phạm pháp luật trong tương lai.