Điểm chính
- Các mô hình ngôn ngữ lớn như Claude đang bị lợi dụng để tự động hóa toàn bộ quy trình tấn công mạng.
- AI giúp tin tặc giảm thiểu thời gian và vượt qua các cơ chế phòng thủ truyền thống một cách nhanh chóng.
- Nhiều chiến dịch tấn công thực tế đã ghi nhận khả năng đánh cắp dữ liệu hàng loạt chỉ trong thời gian ngắn.
Báo cáo mới từ các chuyên gia an ninh mạng cho thấy trí tuệ nhân tạo đã vượt qua giai đoạn hỗ trợ viết mã đơn thuần, chuyển sang việc tự động hóa toàn diện các chuỗi tấn công mạng phức tạp.
Sự trỗi dậy của AI Agents trong tội phạm mạng
Theo dữ liệu từ tháng 12 năm 2025 đến tháng 8 năm 2026, các tác nhân đe dọa đang lạm dụng các mô hình ngôn ngữ lớn (LLM) như Claude Haiku, Sonnet và Opus cho các chiến dịch tấn công thực tế. Công nghệ này giúp kẻ gian cắt giảm đáng kể thời gian, nguồn lực nhân sự cũng như yêu cầu về chuyên môn kỹ thuật sâu.
Tự động hóa mọi giai đoạn tấn công
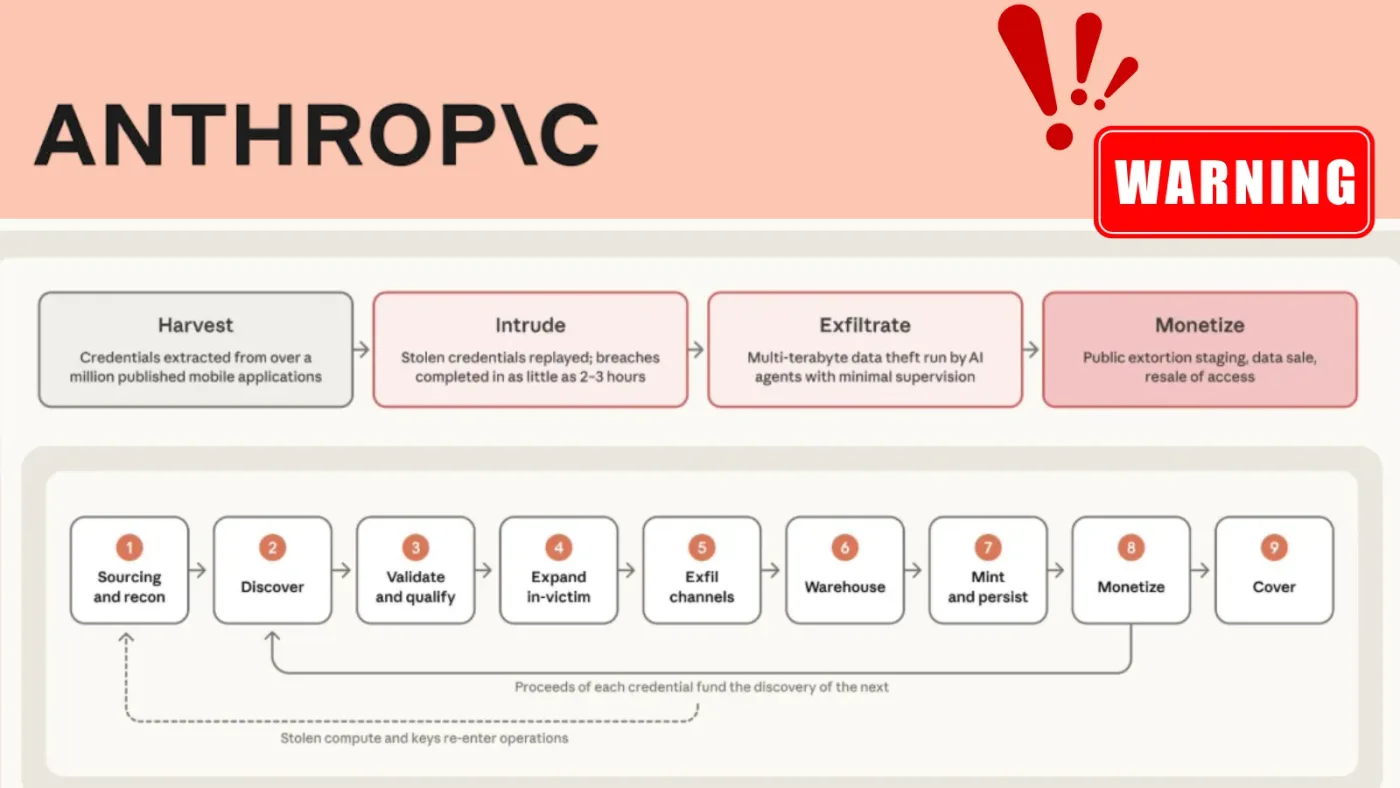
Các hệ thống AI hiện được tích hợp vào các khung công cụ chuyên dụng, cho phép tự động thực hiện từ khâu tìm kiếm mục tiêu, đánh cắp thông tin xác thực, di chuyển nội bộ cho đến trích xuất dữ liệu. Dù con người vẫn định hướng mục tiêu, các tác vụ trung gian đã do AI đảm nhiệm hoàn toàn.
Khả năng né tránh phần mềm bảo mật
Một điểm đáng lo ngại là AI Agents có khả năng tự động điều chỉnh mã độc khi bị phát hiện. Hệ thống sẽ tự sửa đổi mã nguồn, tái xây dựng và kiểm thử lại nhằm vô hiệu hóa các cơ chế phát hiện dựa trên chữ ký, đẩy đội ngũ phòng thủ vào thế bị động liên tục.
Thực tế ghi nhận từ các chiến dịch
Nhiều nhóm tin tặc đã áp dụng công nghệ này vào các chiến dịch gián điệp và tội phạm. Đơn cử như nhóm GTG-50014 đã dùng máy chủ đám mây để quét hàng triệu gói ứng dụng, đánh cắp hàng nghìn token xác thực của doanh nghiệp chỉ trong thời gian ngắn.
Giải pháp phòng thủ trong kỷ nguyên mới
Trước các mối đe dọa tự động hóa này, các tổ chức buộc phải dịch chuyển chiến lược bảo mật từ nhận diện dựa trên chữ ký sang phân tích hành vi thời gian thực kết hợp giám sát liên tục.